コンテンツへ移動

公開日:2026/11/17

シャドーAIとは?企業が見落としやすいリスクと5つの対策

目次

生成AIの業務利用が広がる一方、企業が把握・承認していないAIサービスを従業員が利用する「シャドーAI」が課題となっています。

管理外の生成AIに顧客情報や社内情報を入力した場合、情報漏えいや法令への抵触などにつながりかねません。かといって、禁止や制限だけでは現場の業務ニーズに応えられず、従業員が企業の把握できない個人向けAIサービスに頼るおそれがあります。まずは利用実態を把握し、適切に管理できる環境を整えることが重要です。

本記事では、シャドーAIとは何か、シャドーITとの違いや具体例、情報漏えい・セキュリティリスク、検知方法、企業が取り組む5つのシャドーAI対策をわかりやすく解説します。

シャドーAIとは

シャドーAIとは、企業の管理が及ばない状態でAIが業務利用される状況です。定義やシャドーITとの違い、代表的な利用例、広がっている背景を順番に解説します。

(1)シャドーAIの定義

(2)シャドーITとの違い

(3)シャドーAIに該当する利用例

(4)シャドーAIが広がっている背景・原因

(1)シャドーAIの定義

シャドーAIとは、情報システム部門など適切な承認・管理を受けないまま、従業員が業務でAIツールやサービスを利用している状況を指します。

企業の承認や管理が及んでいない場合、従業員の個人アカウントでの利用だけでなく、すでに承認されているサービスへ後から追加されたAI機能の利用もシャドーAIに含まれることがあります。そのため、承認済みのSaaSに追加されたAI機能を使う際は、入力データの保存やAI学習への利用有無、アクセス権限の適用範囲などを改めて精査することが重要です。

たとえ企業が生成AIの業務利用を一律で許可していたとしても、使用するサービスやアカウント、入力対象のデータ範囲まで適切に統制できているとは限りません。

また、シャドーAIは法令や公的規格で厳密に一義的定義が定められた用語ではないため、調査機関や事業者ごとにその対象範囲の捉え方が異なります。だからこそ、企業ごとに管理・運用の対象とするAIサービス、利用アカウント、AI機能の明確な境界を事前に設定しておく必要があります。

(2)シャドーITとの違い

シャドーITとは、企業が許可・管理していないSaaSやクラウドストレージ、端末などを従業員が業務に利用することです。

シャドーAIはシャドーITの一種であり、企業の管理外で利用されるAIツールやAI機能に焦点を当てた概念です。

主な違いは以下のとおりです。

比較項目

シャドーIT

シャドーAI

主な対象

未承認のSaaS、クラウドストレージ、端末など

未承認・管理外のAIツールやAI機能

主なリスク

情報漏えい、不正アクセスなど

シャドーITと同様のリスクに加え、入力した情報の保存・学習利用、誤りを含む生成物の業務利用、権利侵害など

管理上の特徴

サービスや端末そのものが管理外になりやすい

承認済みサービス内のAI機能だけが未審査になる場合もある

(3)シャドーAIに該当する代表的な例

シャドーAIの代表的な例は、以下のとおりです。

  • 未承認の生成AIサービスの利用

    会社が利用を認めていない生成AIを、文章作成や要約、分析などの業務に使うケース

  • 個人アカウントでの利用

    会社の管理下にないアカウントでAIサービスにログインし、業務に使用するケース

  • 承認済みサービスに後から追加されたAI機能の利用

    会議の自動文字起こしやメール作成補助など、既存ツールに後から追加されたAI機能を、社内の審査・承認を経ないまま業務で使うケース

  • 未承認のAIモデル・APIの組み込み

    開発担当者が情報システム部門などの承認を得ず、AIモデルやAPIを社内外のアプリケーションへ組み込むケース

いずれのケースも、企業が利用状況を把握・管理できないままAIが業務利用され、入力した業務データが管理外のサービスへ送信されるおそれがあります。

(4)シャドーAIが広がっている背景・原因

シャドーAIが広がる背景には、従業員が生成AIを手軽に利用できる一方で、企業の管理体制が追いついていないことがあります。

シャドーAIの管理が十分に進んでいない実態は国内企業を対象にした調査でも示されています。

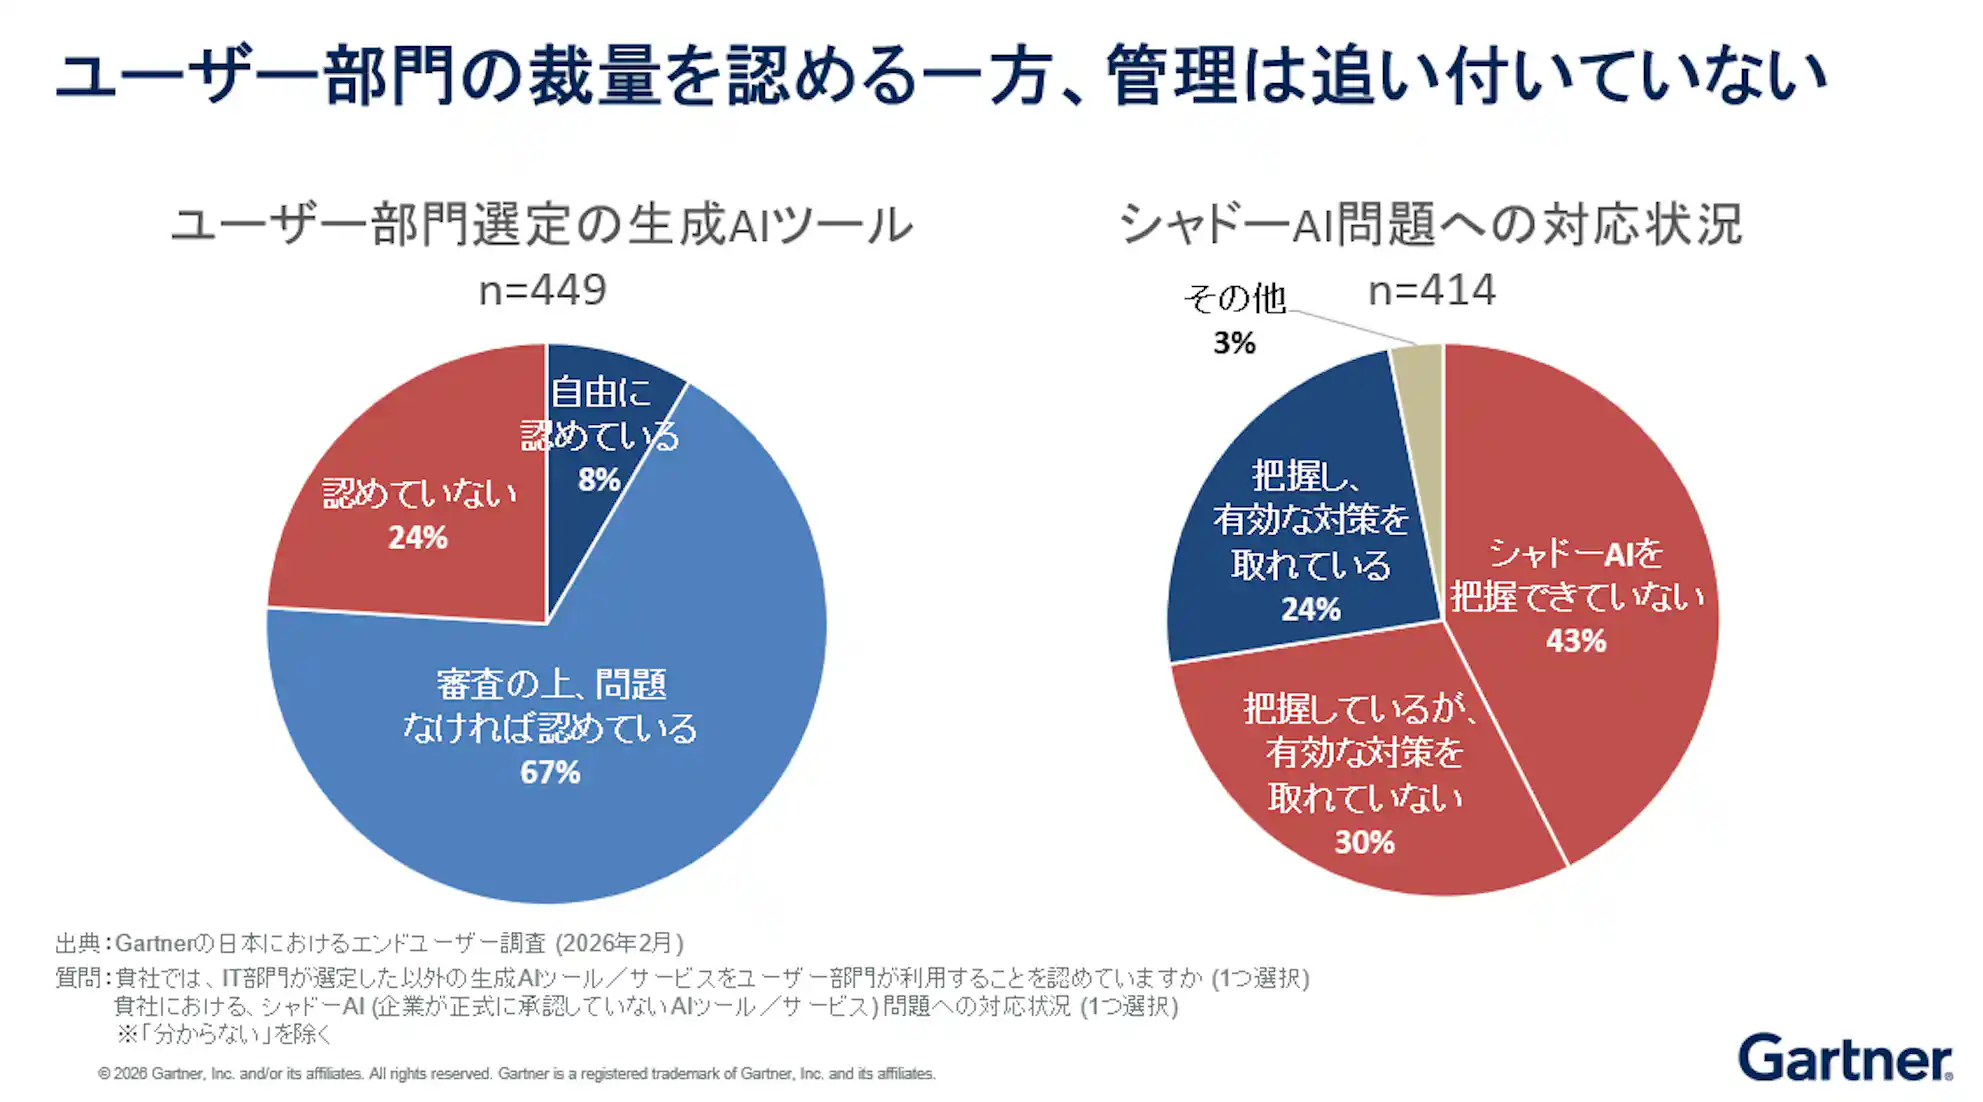
ガートナージャパン株式会社が2026年2月に国内で実施した調査では、以下のグラフのとおり、シャドーAIを「把握できていない」と回答した企業が43%、「把握しているが、有効な対策を取れていない」が30%でした。合計すると、73%の企業がシャドーAIを有効に管理できていないことになります。

ユーザー部門の裁量を認める一方、管理は追い付いていない:生成AIツールの利用許可状況とシャドーAI問題への対応状況を示す2つの円グラフ

具体的には、以下のような業務に活用されています。

  • 文章作成
  • 要約
  • 翻訳
  • 情報整理
  • プログラミング
  • データ分析

また、生成AI機能がSaaSや業務ツールに組み込まれるケースも増えており、企業がAIの利用実態をすべて把握するのは難しい状況です。

企業が生成AIを正式に導入していても、以下のような理由でシャドーAIが発生する場合があります。

  • 利用できる機能やライセンスの対象部署・人数が限られ、現場の業務ニーズを十分に満たせない
  • 新しいAIサービスの審査や申請に時間がかかり、従業員が承認前に利用を始めてしまう
  • 承認済みAIの利用方法や対象業務が十分に周知されず、従業員が使い慣れた個人向けAIサービスを利用し続ける

※出典:Gartner®, Press Release, 2026年6月18日, “Gartner、国内企業の「シャドーAI」対応における新たな指針を発表” https://www.gartner.co.jp/ja/newsroom/press-releases/pr-20260618-aibs-shadow-ai

GARTNER is a trademark of Gartner, Inc. and its affiliates.

シャドーAIが企業にもたらすリスク

シャドーAIを放置すると、情報流出や不正アクセス、法令・契約違反などのリスクが高まります。企業が把握しておきたい主なリスクは、以下の4つです。

(1)機密情報・個人情報の外部流出

(2)セキュリティリスクの増大

(3)法令・契約・社内ルールへの抵触

(4)AI利用状況の把握・統制の困難化

(1)機密情報・個人情報の外部流出

自社で承認・管理していない生成AIツールに業務データを入力した場合、企業側のあずかり知らない場所へ機密情報や個人データが送信・格納されてしまうリスクが生じます。具体的に、従業員が意図せず入力してしまうリスクの高い情報としては以下のようなものが挙げられます。

  • 顧客に関する各種情報
  • 社内限定の取扱資料や文書
  • プログラムのソースコード

利用規約やデータ取り扱いポリシーを事前に精査しないまま利用を促してしまうと、入力データの保持期限や二次利用の範囲を企業が管理・制御できなくなるケースが少なくありません。特に、入力した内容がAIモデルの学習データとして再利用されないかどうかの事前確認は極めて重要です。

万が一、個人データの漏えい事案が生じた場合、内容や規模に応じて個人情報保護委員会への報告ならびに影響を受ける本人への通知義務が発生する場合があります。

具体的には、要配慮個人情報(病歴等)の流出、悪意ある第三者による不正アクセス等に起因する漏えい、影響人数が1,000人を超える場合などが報告対象となります。未承認の生成AIへ個人データが入力されていると、送信情報の全容を把握できず、迅速かつ的確な報告要否の判断が困難になります。

さらに、サービスの仕様や利用環境によっては、プロンプトの対話履歴や添付ファイルが従業員個人のプライベートアカウント側に記録される可能性もあります。企業側でのアクセス権遮断やデータ消去の制御が及ばず、従業員の退職後も個人環境に業務用データが保持され続けてしまう懸念があります。

※参考

生成AIサービスの利用に関する注意喚起等 - 個人情報保護委員会

漏えい等の対応とお役立ち資料 - 個人情報保護委員会

e-Govポータル(https://laws.e-gov.go.jp/law/347AC0000000057#Mp-Ch_7)

(2)セキュリティリスクの増大

管理外のAIサービスや個人アカウントが増えると、企業による認証やアクセス権限の管理が及びにくくなります。 とくに個人アカウントでは、以下の認証・管理について、企業が設定を統一したり、実施状況を確認したりできない場合があります。

  • シングルサインオン
  • 多要素認証
  • ログ取得

個人アカウントが乗っ取られた場合、企業側で不正アクセスを速やかに検知できるとは限りません。アカウントに業務データが残っていれば、不正アクセスによって情報が流出するおそれもあります。

生成AIの普及に便乗した偽アプリや、必要以上の権限を要求するブラウザ拡張機能もリスクの一つです。従業員が安全性を確認せずに利用した結果、意図しない情報の送信につながるケースもあります。

開発業務におけるシャドーAIでは、管理外のAI利用によって、システム自体にセキュリティ上の問題が持ち込まれる場合もあります。

開発部門が承認を受けずにAIモデルやAPIを社内システムへ組み込むと、プロンプトインジェクション(AIへの入力に不正な指示を紛れ込ませ、意図しない動作をさせる攻撃)やAIへの過剰な権限付与など、AI固有のセキュリティリスクが十分なレビューを経ないまま持ち込まれかねません。

また、管理外の生成AIで作成したコードを十分に確認せずに業務システムへ組み込むと、脆弱性まで取り込んでしまうおそれがあります。

(3)法令・契約への抵触

管理外のAI利用によって、個人情報保護や著作権、契約上の守秘義務、社内ルールなどに抵触するおそれがあります。

個人情報の取り扱いについて、個人情報保護委員会は、個人情報取扱事業者が生成AIサービスへ個人情報を含むプロンプトを入力する際、利用目的の達成に必要な範囲内であることを十分に確認するよう求めています。 また、本人の同意を得ずに個人データを入力し、その個人データが応答結果の出力以外の目的で取り扱われる場合は、個人情報保護法に違反する可能性があるとしています。

顧客や取引先から預かった情報を生成AIへ入力する際は、契約上の利用・開示の制限にも注意が必要です。管理外のサービスへの入力が、守秘義務違反につながる場合もあります。

生成物を業務で利用する際は、第三者の権利についても確認が求められます。生成物が第三者の著作権などを侵害した場合、業務で利用した企業側が責任を問われるおそれもある点に注意が必要です。

会社が契約するAIサービスであれば、生成物の利用条件や、第三者から権利侵害を主張された場合の補償条件などを事前に確認したうえで導入を判断できます。一方、従業員が個人で契約したサービスでは、企業が契約条件やデータの取り扱いを把握しないまま、生成物が業務に利用されるおそれがあります。

(4)AI利用状況の把握・統制の困難化

管理外のAI利用では、利用サービスやアカウント、入力内容などの記録が企業側に残らず、問題発生時の原因調査や影響範囲の特定が難しくなるおそれがあります。 利用者本人への聞き取りに頼らざるを得ない場合もあり、調査に時間がかかることが課題です。

管理外のAI利用では、誤りを含む生成物が社内の確認プロセスを経ないまま、資料作成や顧客対応などに使われるおそれがあります。問題が判明しても、企業側にAIの利用記録が残っていなければ、利用者本人への確認に頼らざるを得ない場合もあります。

また、影響を受けた成果物や業務を特定することも困難です。調査が長引くことで、利用停止や再発防止策の実施が遅れるおそれもあります。

外部へ送信された情報を確認できなければ、社外への説明にも影響が及ぶでしょう。とくに以下のような対応では、送信された情報や影響範囲を把握できないことが大きな課題です。

  • 取引先への報告
  • 監督官庁への対応
  • 認証・監査への対応

たとえば、営業担当者が顧客情報を含む商談記録を個人アカウントの生成AIに入力し、後日、取引先から情報の取り扱いについて問い合わせを受けたケースを考えてみましょう。企業側に利用履歴が残っていなければ、いつ、どのAIサービスに、どの顧客の情報を入力したのかを確認するため、担当者への聞き取りや端末の調査が必要になる場合があります。

さらに、入力された情報の範囲を特定できなければ、影響を受けた顧客や取引先を判断できず、報告内容の整理にも時間がかかるおそれがあります。

シャドーAIへの対応を進めるうえでは、個別のAIサービスだけでなく、社内の情報の取り扱いに関する基本方針を明確にしておくことも欠かせません。セキュリティに関する社内ルールの考え方や策定手順については以下の記事を参考にしてください。

企業が取り組むべきシャドーAI対策

シャドーAI対策では、利用実態の把握からルール整備、教育、検知後の対応までを継続して運用することが求められます。企業が取り組む主な対策は、以下の5つです。

(1)AIの利用実態を把握する

(2)AI利用ガイドラインを整備する

(3)従業員へ教育・周知する

(4)検知したAIサービスの扱いを判断する

(5)検知して終わりにせず、運用を継続する

(1)AIの利用実態を把握する

シャドーAI対策の第一歩は、社内で「誰が・どのAIを・何の業務に利用しているのか」を把握することです。まずは従業員へのアンケートやヒアリングを実施し、実態を洗い出します。主な調査項目は以下のとおりです。

  • 利用しているAIサービス
  • 利用目的
  • 個人アカウントの利用有無
  • 業務で入力している情報

申告だけでは見つけにくい未承認AIについては、ウェブアクセスログやCASB(クラウドサービスの利用を可視化・制御する仕組み)・SWG(ウェブ通信を監視・制御する仕組み)などで確認できます。ただし、ログだけですべてのAI利用を把握できるわけではありません。

ログで確認できる範囲は、導入している監視・管理の仕組みによって異なります。監視対象外の端末やブラウザからの利用は把握できない場合があるため、アンケートとログを組み合わせて調査することが求められます。

ブラウザの利用ログをもとに、社内で使われている外部サービスや生成AIを一覧化できる仕組みもあります。サービスごとの利用者や部署、最終利用日などを可視化できれば、管理外のサービスを洗い出す際の手がかりになるでしょう。

利用実態を把握した後は、利用中のサービスを以下のように分類すると、対応の優先順位を付けやすいでしょう。

  • 承認済み
  • 未承認
  • 確認が必要

SmartHRの『ID管理』では、『シャドーIT検知』によって管理外のサービスの利用状況を可視化できます。従業員によるSaaSの利用状況を把握し、アカウント管理やセキュリティ統制を見直す際にも役立つ機能です。

社内で利用されているSaaSを把握した後、「何をどのように管理すればよいのか」まで整理したい方は、以下の資料を参考にしてください。

出典:SmartHR、AI時代のセキュリティ・ガバナンスを支える「ID・アクセス管理(IAM)」領域へ本格参入

SaaSアカウントの可視化から始める管理統制

お役立ち資料

SaaSアカウントの可視化から始める管理統制

SaaS利用の増加により複雑化するアカウント管理について、可視化できていないことで起こるセキュリティリスクや管理統制の不備、不要コストを整理。表計算ソフト中心の管理から、仕組みによる可視化へ見直すポイントを紹介します。

この資料でこんなことが分かります

  • SaaSアカウント管理の市況変化
  • 管理されないアカウントの発生要因
  • 台帳管理で起こりやすい限界
  • 可視化で下げられる管理リスク
  • SmartHRのID管理でできること
今すぐダウンロード

(2)AI利用ガイドラインを整備する

AI利用ガイドラインでは、従業員がAIを利用するときに迷わず判断できる具体的なルールを定めます。全面禁止か自由利用かの二択ではなく、業務内容や扱う情報に応じて利用条件を設定する考え方が基本です。

ガイドラインで定めておきたい主な内容は、以下の5つです。

1.利用してよいAIサービス

業務で利用を認めるAIサービスに加え、利用するアカウントや契約形態、許可する用途・機能の範囲を明確にします。外部のシステムやデータと連携する機能、AIが操作やプログラムの実行を自動で行う機能などについても、利用の可否を定めておきましょう。

選定時にチェックしたい項目は、以下のとおりです。

  • 入力データの取り扱い
  • データの保存先・保持期間
  • アクセス制御
  • 管理機能

2.入力してよい情報・禁止する情報

AIへ入力できる情報と禁止する情報の基準を明確にします。入力を禁止する情報の例は、以下のとおりです。

  • 個人情報
  • 顧客・取引先から預かった情報
  • 営業秘密
  • 未公開の経営情報
  • 認証情報

テキストの入力だけでなく、ファイルや画像、音声のアップロードもルールの対象に含まれることを明確にしておきましょう。

3.新しいAIを利用する際の手続き方法

未承認のAIを業務で利用したい場合に備えて、申請先や審査の流れを定めておくことも大切です。申請時に利用目的や取り扱う情報を確認する仕組みを設ければ、企業側が情報漏えいなどのリスクを事前に評価し、利用の可否や条件を判断しやすくなります。

申請時には、利用するAIサービスや利用目的、取り扱う情報などを申告するルールを設けます。

4.生成物を業務利用するときの確認事項

生成された文章・画像・コードなどは、そのまま業務に利用せず、内容を十分に精査するルールを整えましょう。顧客向け提案資料における一次情報との照合や、Webサイト・広告用画像・文章の権利侵害チェックなど、用途に応じた確認項目を設定することで、誤情報の誤発信や権利侵害のリスクを未然に防止できます。

具体的には、生成物の用途に合わせて、確認担当者や精査内容を以下のように定めておくと効果的です。

  • 社内向け資料: 作成者本人が事実関係、数値データ、引用元などを入念に確認する
  • 社外向け資料・顧客対応: 作成者のセルフチェック後、公開や送信の前に上長などのダブルチェックを行う
  • ソースコード: 開発チームが動作や安全性をレビューし、問題がないことを確認したうえで業務システムに組み込む

さらに、広告やWebサイトのテキスト・画像といった第三者の著作権・商標権に関わる可能性がある生成物については、必要に応じて法務部門が確認するフローを設けます。このように確認者と承認タイミングを明確に定義しておくことで、誤情報の発信、権利侵害、脆弱性の混入などの重大なリスクを抑制できます。

5.問題発生時の報告先

禁止情報を誤って入力した場合や未承認AIの利用が判明した場合に備え、相談・報告先を明確にします。

報告時には、利用したAIサービスや入力した情報、発生日時などを伝える項目を定めておくと、状況確認を進めやすくなるでしょう。従業員が報告をためらわず、速やかに情報システム部門などへ相談できる体制を整えることが大切です。

(3)従業員へ教育・周知する

AI利用ルールを社内に定着させるには、ガイドラインを作成するだけでなく、従業員への教育・周知まで実施することが大切です。研修で具体的な利用例を取り上げたり、社内ポータルにルールや相談先を掲載したりして、従業員が業務中に確認できるようにします。研修後に簡単な理解度テストを実施するなど、従業員がルールを正しく理解できているか確認する方法もあります。また、新入社員や中途入社者への研修に、AI利用ルールを組み込むのも有効です。

周知する際は、前項で定めたAIサービスの利用条件や申請手続き、生成物の確認方法、問題発生時の報告先などを漏れなく伝えます。

とくに「どのような利用がシャドーAIに当たるのか」を具体例で示すと、従業員自身が判断しやすくなります。禁止事項だけを伝えるのではなく、情報流出や権利侵害などのリスクも伝えることで、ルールを自分ごととして捉えてもらいましょう。

(4)検知したAIサービスの扱いを判断する

未承認のAIサービスを検知した場合は、利用実態とリスクを確認したうえで、利用を承認するか禁止するかを判断します。 ただし、個人情報や機密情報の入力が確認された場合や、不審なAIアプリ・ブラウザ拡張機能の利用が判明した場合など、情報流出のおそれが高いケースでは、利用を一時停止してから調査する対応も検討します。

調査の結果、入力データの取り扱いやアクセス権限などを確認し、企業側で安全に管理できる場合は利用を再開し、情報流出などのリスクを解消できない場合は利用を禁止しましょう。

チェックする項目は、以下のとおりです。

  • 利用者
  • 利用目的
  • 入力している情報
  • 利用頻度

実態を把握した後は、サービスの利用規約やデータの取り扱い、セキュリティ機能などをチェックしましょう。業務上の必要性とリスクを踏まえ、主に以下のいずれかへ分類します。

  • 利用を承認する
  • 条件付きで利用を認める
  • 利用を禁止する

条件付きで利用を認める場合は、入力できる情報を制限したり、会社が管理するアカウントでの利用に限定したりする方法が考えられます。

利用を禁止する場合は、特定のAIサービスへのアクセスをブロックするなど、技術的な対策も検討します。ただし禁止するだけでは別の管理外サービスへ利用が移るおそれがあるため、未承認AIを使い始めた理由を確認し、承認済みサービスで業務上のニーズを満たせないか検討しましょう。

対応方針を決めた後は、判断結果をガイドラインや承認済みAIの一覧へ反映します。同様のAI利用を検知した際にも、過去の判断を基準として対応しやすくなります。

検知したサービスをどのように評価し、承認・制限・禁止につなげるのか迷う場合は、以下を資料を参考にしてください。

シャドーIT/AI検知して終わってない?検知後に止まらないための、情シスの次の一手

お役立ち資料

シャドーIT/AI検知して終わってない?検知後に止まらないための、情シスの次の一手

シャドーIT・シャドーAIは、検知しただけではリスク対策は完了しません。本資料では、検知後に利用可否や管理対象を整理する考え方から、アカウント管理・ライセンス棚卸し・継続的な運用サイクルまでをわかりやすく解説します。セルフチェックリストも掲載しており、自社の運用状況を確認しながら対策を進められます。

この資料でこんなことが分かります

  • シャドーIT/AI対策の進め方
  • 検知後に止まる原因と改善策
  • 管理対象SaaSの整理・判断方法
  • アカウント管理・棚卸しの進め方
  • 継続運用のためのチェックポイント
今すぐダウンロード

(5)検知して終わりにせず、運用を継続する

シャドーAI対策は、一度調査やルール整備を実施して終わりではありません。新しいAIサービス・モデルの登場や既存SaaSへのAI機能追加に合わせて、利用状況を継続的に確認する取り組みが求められます。

未承認AIだけでなく、承認済みサービスも定期的な見直しの対象です。利用規約やプラン内容、データの取り扱いなどに変更がないか確認しましょう。また、新しいAIサービスやモデルの登場に合わせて、従業員の業務内容や利用ニーズを確認し、より適したAIサービスへの切り替えや全社導入を検討することも有効です。

業務に合ったAIを企業が提供することで、従業員が未承認AIを利用する動機を減らせます。

また、新たなAIサービスの検知やインシデントの発生、従業員からの利用申請などをきっかけに、承認済みサービスの一覧や入力禁止情報、ガイドラインを見直します。

継続的なシャドーAI対策は、以下の流れで進めます。

  1. 利用実態を把握する
  2. 検知したサービスを評価・対応する
  3. 判断結果を必要に応じてルールへ反映する
  4. 利用状況を再確認する

定期的な確認と必要に応じたルールの更新を繰り返すことで、新しいAIサービスや利用方法にも対応しやすくなるでしょう。

シャドーAIに関するよくある質問

シャドーAI対策についてよくある質問に回答します。

  • 生成AIの利用を禁止すればシャドーAIを防げる?

    生成AIの業務利用を全面的に禁止しても、シャドーAIを完全に防げるとは限りません。会社が生成AIへのアクセスを制限しても、個人アカウントや私物端末など、企業が管理できない環境から利用される可能性があるためです。

    既存のSaaSや業務ツールにAI機能が追加されるケースにも注意が必要でしょう。特定の生成AIサービスへのアクセスを禁止するだけでは、すべてのAI利用を把握・制御することは困難です。

    シャドーAIを防ぐには、一律の利用制限に頼らず、社内におけるAIの利用実態を把握することが求められます。承認ルールの整備や業務で利用できるAIの提供、従業員教育なども組み合わせて対策を進めるとよいでしょう。

  • 会社が許可した生成AIを使っていれば、シャドーAIにはならない?

    会社が正式に承認・管理している生成AIを、定められたルールの範囲内で利用している場合は、基本的にシャドーAIには該当しません。ただし、承認済みの生成AIであっても、使い方によっては企業の管理外になる点に注意が必要です。

    許可されたサービスでも、企業が契約した環境ではなく個人アカウントで業務利用すれば、管理外となる場合があります。また、未承認の用途や機能、外部連携などを独自に使うと、入力データの取り扱いや連携先に共有される情報について、企業側でリスク評価が済んでいないおそれがあります。

    従業員はサービス名だけで判断せず、主に以下の社内ルールを確認することが求められます。

    • 利用できるアカウント・契約形態
    • 利用できる用途・機能
    • 入力できる情報
    • 禁止されている利用方法

    企業側は、利用を認めるアカウントや用途・利用範囲、入力可能な情報などを社内ルールで明確にしておくことが大切です。とくに機密情報や個人情報については、承認済みAIであっても社内ルールに沿って取り扱わなければなりません。

  • シャドーAI対策に使えるツールは?

    シャドーAI対策には、CASBやSWG、DLP、SaaS管理ツールなどを活用できます。各ツールは役割が異なるため、目的に応じた使い分けがポイントです。

    ツール

    シャドーAI対策での主な役割

    CASB

    クラウドサービスや生成AIへのアクセス状況を可視化・制御する

    SWG

    ウェブ通信を監視し、未承認サービスなどへのアクセスを制御する

    DLP

    個人情報や機密情報などの外部送信を検知・制御する

    SaaS管理ツール

    社内で利用するサービスやアカウントを棚卸しする

    ツールを導入するだけで、すべてのシャドーAIを把握できるわけではありません。私物端末や企業の管理外にある環境から利用されるケースも考えられるため、アンケートや利用ルール、従業員教育などと組み合わせた対策が求められるでしょう。

シャドーAIのリスクを理解して適切な管理体制を整えよう

シャドーAIとは、企業の承認・管理がない状態で、従業員がAIツールやサービスを業務に利用することです。管理外のAI利用を放置すると、機密情報・個人情報の外部流出やセキュリティ上の問題、法令への抵触など、さまざまなリスクにつながります。

シャドーAI対策では、生成AIを一律に禁止するのではなく、社内で「誰が・どのAIを・どのような業務で利用しているのか」を把握することが第一歩です。そのうえで、利用可能なAIサービスや入力してはいけない情報を明確にし、ガイドラインの整備や従業員教育、定期的な見直しを進めていく必要があります。

また、AIサービスだけでなく、社内で利用するSaaSやアカウントを継続的に可視化・管理できる体制を整えることも、管理外のIT利用を防ぐうえで欠かせません。シャドーAIのリスクを正しく理解し、安全なAI活用と適切なIT管理を両立できる環境を整えていきましょう。

成田 大輝の写真
監修者

成田 大輝

事業会社の情シスとして入社し、社内システム開発のPJや約40事業所のヘルプデスク、ITインフラ整備、情報セキュリティ対策を担当。現在は、株式会社ウェヌシスを立ち上げ、代表取締役として情シス向けの研修事業やコンサルティング事業、BPO事業を展開している。

SmartHR コラム編集部の写真
執筆者

SmartHR コラム編集部

SmartHRコラムはお客さまの課題解決をサポートするメディアです。機能解説やイベントレポートなどの情報をお届けします。

すぐにわかるSmartHR情シス機能紹介2点セット

この資料でこんなことが分かります

  • 人事データの一元化で情シス業務を効率化する考え方

  • SaaSの可視化や入退社連動アカウント管理の機能

  • ログイン集約による利便性向上とセキュリティ強化策

  • ツール導入から実務代行まで任せられる運用支援体制

すぐにわかるSmartHR情シス機能紹介2点セット

フォームの入力欄が表示されない方は SmartHRお問い合わせフォーム新規タブまたはウィンドウで開く よりお問い合わせください。