コンテンツへ移動

公開日:2026/10/26

サイバー対処能力強化法とは?対象企業と対応を解説

目次

サイバー対処能力強化法は、官民連携や通信情報の利用を通じて、サイバー攻撃への対処能力を強化するための法律です。2025年5月に成立・公布され、主要な規定は2026年10月に本格施行されました。

特定重要電子計算機の届出やサイバー攻撃に関する報告など、法律上の義務を直接負うのは、主に「特別社会基盤事業者」です。特定重要電子計算機の届出とは、対象事業者が導入する、法令で定められた重要なコンピューターについて、製品名などの情報を政府に届け出る制度です。サイバー攻撃が発生した際の報告とは別に、対象となる機器をあらかじめ把握するための仕組みといえます。⁠

一方、対象事業者の取引先・委託先やクラウドサービス提供者、ITベンダーにも、セキュリティ対策や情報共有などの対応が求められる可能性があります。そのため、直接の対象ではない企業にとっても無関係な法律とはいえません。

企業は、自社が対象事業者に該当するかを確認したうえで、重要なシステムや情報資産を把握し、インシデント発生時に報告・連携できる体制を整えておくことが重要です。

本記事では、サイバー対処能力強化法の概要や対象となる企業、施行スケジュール、企業への影響、罰則などをわかりやすく解説します。あわせて、企業が確認・準備しておきたい対応を整理します。

サイバー対処能力強化法とは

サイバー対処能力強化法は、政府と民間事業者の連携を強化し、サイバー攻撃に関する通信情報を被害防止に活用するための法律です。正式名称は「重要電子計算機に対する不正な行為による被害の防止に関する法律」(令和7年法律第42号)で、2025年5月に成立し、主要な規定は2026年10月に本格施行されました。

届出や報告などの義務を直接負うのは、主に電気・ガス・金融・通信などの基幹インフラを担う「特別社会基盤事業者」です。一方、対象事業者の取引先・委託先やクラウドサービス提供者、ITベンダーなどにも、セキュリティ対策や情報共有を求められる場合があります。

企業は、自社が対象事業者に該当するかを確認したうえで、重要なシステムや情報資産を把握し、インシデント発生時の報告・連携体制を整えておく必要があるでしょう。

サイバー対処能力の強化に向けては、「サイバー対処能力強化法」と「サイバー対処能力強化法整備法」(正式名称「重要電子計算機に対する不正な行為による被害の防止に関する法律の施行に伴う関係法律の整備等に関する法律」/令和7年法律第43号)が同時に成立・公布されています。

両法律の主な内容は以下のとおりです。

法律

主な内容

サイバー対処能力強化法

官民連携の強化や通信情報の利用に関する仕組みを定める

サイバー対処能力強化法整備法

アクセス・無害化措置や、サイバー安全保障に必要な組織・体制を整備する

同整備法では、重大な危害を防ぐための警察や自衛隊による無害化措置などが整備されています。アクセス・無害化措置の実施にあたっては、サイバー対処能力強化法にもとづき設置されるサイバー通信情報監理委員会への申請と承認が必要とされ、緊急性が高い場合には事後通知とされています。

加えて、サイバーセキュリティ戦略本部の改組・機能強化や内閣サイバー官の新設なども盛り込まれました。

サイバー対処能力の強化に向けた4つの取り組みは、以下のとおりです。

取り組み

関係する法律

概要

官民連携

サイバー対処能力強化法

特定重要電子計算機の届出や特定侵害事象等※の報告、協議会などを通じて、政府と事業者の連携を強化する

通信情報の利用

サイバー対処能力強化法

一定の条件のもとで通信情報を取得・分析し、サイバー攻撃による被害の防止などに活用する

アクセス・無害化措置

サイバー対処能力強化法整備法

一定の要件のもとで攻撃者のサーバーなどへアクセスし、攻撃に使われる機能を無害化するための仕組みを整備する

組織・体制整備等

サイバー対処能力強化法整備法

サイバー安全保障政策を一元的に総合調整する体制や、アクセス・無害化措置に必要な法制度を整備する

※「特定侵害事象等」とは、対象となる重要なコンピューターに対するマルウェアの供用、不正アクセス、業務妨害などの事象に加え、その原因となり得るものとして法令で定められた事象を指します。実際に被害が発生した場合だけでなく、攻撃の痕跡なども報告対象となることがあります。

サイバー対処能力強化法では「官民連携」と「通信情報の利用」、同整備法では「アクセス・無害化措置」と「組織・体制整備等」が主に定められています。両法律を通じて、官民が連携しながらサイバー攻撃への対処能力を高める仕組みが整備されました。

サイバー対処能力強化法が制定された背景・目的

サイバー対処能力強化法が制定された背景には、国家を背景とする攻撃を含め、サイバー攻撃の脅威が深刻化していることがあります。電気や通信など国民生活を支えるサービスにも被害が及ぶリスクが高まっています。

こうした状況を踏まえ、個々の企業による対策だけではなく、政府と民間企業が連携し、国全体でサイバー攻撃への対処能力を高めることが求められるようになりました。

さらに、サイバー攻撃の手口は巧妙化・高度化しており、攻撃に関連する通信も増加しています。

情報通信研究機構(NICT)のNICTER観測レポート2025によると、2025年に観測されたサイバー攻撃関連通信は約7,010億パケットに達し、ダークネット観測開始以降で過去最多を記録しました。ダークネット観測とは、未使用のIPアドレスに届く通信から、サイバー攻撃などの動向を把握する手法です。

攻撃の対象は特定の企業や行政機関に限らず、規模や業種を問わず多くの組織に広がっている状況です。また、取引先とつながるシステムが侵害されたり、社会を支えるサービスが停止したりすれば、被害が取引先や利用者へ広がるおそれもあります。

政府は2022年12月に策定した「国家安全保障戦略」において、サイバー安全保障分野での対応能力を欧米主要国と同等以上に向上させる方針を示しました。

具体的には、以下について検討を進める方針が掲げられています。

  • 官民連携の強化
  • 通信情報の利用
  • 攻撃者のサーバーなどへのアクセス・無害化
  • NISCの発展的改組と新たな組織の設置

国家安全保障戦略で示された方針を具体化するために制定されたのが、「サイバー対処能力強化法」と「サイバー対処能力強化法整備法」です。

サイバー対処能力強化法は、官民連携や通信情報の利用などを通じて、日本のサイバー対処能力を強化し、重要電子計算機に対する特定不正行為による被害を防止することを目的としています。政府と民間事業者などが連携し、サイバー攻撃に関する情報の収集・分析・共有を強化することで、被害の発生や拡大を防ぐための対応につなげます。

また、サイバー対処能力強化法は、能動的なサイバー防御を実現するための取り組みの一つです。サイバー攻撃を受けてから対処するだけではなく、攻撃に関する情報を早期に把握・分析し、被害を防止するための対応を強化しています。

参考:NICTER観測レポート2025の公開 - 情報通信研究機構

サイバー対処能力強化法で企業は何が変わる?

サイバー対処能力強化法の施行により、特別社会基盤事業者には、重要なシステムの届出やサイバー攻撃に関する報告など、新たな対応が求められます。

また、官民の情報共有や通信情報の利用が強化されるため、制度全体の仕組みを把握しておく必要があるでしょう。

サイバー対処能力強化法による主な変更点は、次の4つです。

(1)重要なシステム・機器の届出が必要になる
(2)サイバー攻撃やその兆候の報告が必要になる
(3)官民によるサイバー攻撃の情報共有が強化される
(4)通信情報を利用したサイバー攻撃の分析が可能になる

(1)重要なシステム・機器の届出が必要になる

特別社会基盤事業者は、「特定重要電子計算機」を導入した場合などに、所定の事項を届け出る必要があります。

ここでいう「特定重要設備」とは、電気や通信など、社会を支えるサービスの安定的な提供に欠かせない設備として、経済安全保障推進法に基づく主務省令で定められたものです。⁠

特定重要電子計算機の対象は、こうした設備に関わるコンピューターだけではありません。設備と接続して一定の情報をやり取りする情報システムなども含まれる点に注意しましょう。

届出によって政府が対象となるシステムや製品などを把握することで、脆弱性が発見された際に、関係する特別社会基盤事業者へ情報を提供しやすくなります。届出情報は、サイバー攻撃による被害の防止に役立てられる仕組みです。

一方、一社向けに専用設計された製品など、一定の要件を満たすものは届出の対象外となり得ます。ただし、一般に販売されている製品の設定を変更したり、アドオンを追加したりしただけでは、通常は専用設計品には当たりません。(詳細な要件は政令・命令で定められているため、実際の判断にあたっては内閣府ウェブサイトを確認してください)

届出に漏れが生じないよう、実務では以下の点を確認しておきましょう。

  • 自社が特別社会基盤事業者に該当するか
  • 自社で利用する特定重要設備や関連する情報システムを把握できているか
  • 新規導入や変更の際に、届出の要否を確認する社内フローがあるか
  • 届出に必要な製品・システムの情報を整理できているか

参考:内閣府ウェブサイト

(2)サイバー攻撃やその兆候の報告が必要になる

特別社会基盤事業者には、特定重要電子計算機について「特定侵害事象等」を認知した場合の報告が求められます。

報告対象は、実際にサイバーセキュリティが害された「特定侵害事象」だけではありません。特定侵害事象の原因となり得る一定の事象も含まれるため、被害が明確になってから報告すればよいとは限らない点に注意が必要です。

一定の段階で政府へ情報を共有することで、攻撃への早期対処につなげるほか、同様の攻撃が他の事業者へ広がることを防ぐ狙いがあります。そのため、インシデントを認知した際に、社内で速やかに情報を集約して報告につなげられる体制づくりが必要です。

報告に備えて、実務では以下の点を整理しておきましょう。

  • どのような事象が報告対象になるのか
  • インシデントを検知・把握する担当者や部署が明確になっているか
  • 発生時の社内連絡先や報告ルートを定めているか
  • 政府への報告に必要な情報を速やかに収集できるか

(3)官民によるサイバー攻撃の情報共有が強化される

サイバー対処能力強化法では、政府と事業者がサイバー攻撃に関する情報を双方向で共有する仕組みが強化されます。

政府は、法律にもとづいて収集した情報などを整理・分析し、サイバー攻撃への対策に役立つ情報を作成する役割を担います。分析によって得られた脅威情報や脆弱性情報などは、特別社会基盤事業者や協議会の構成員、電子計算機等供給者などに提供される仕組みです。

また、協議会では政府から情報提供を受けるだけでなく、構成員間での情報共有や協議、演習、初動対応支援なども実施されます。協議会はあらかじめ同意を得た者を構成員として加える仕組みで、参加は任意ですが、構成員には罰則を伴う守秘義務が課されます。

官民でサイバー攻撃に関する情報を共有・活用することで、早期の対処や被害の防止につながるでしょう。

企業側では、提供された情報を受け取るだけで終わらせず、関係部署へ速やかに共有し、具体的なセキュリティ対策へ反映できる体制を整える必要があります。

官民の情報共有を対策に生かすため、以下の点を確認しておくとよいでしょう。

  • 政府や関係機関から提供される情報の確認担当者を決めているか
  • 脅威情報や脆弱性情報を関係部署へ共有するルートがあるか
  • 提供された情報を自社のシステムや製品と照合できるか
  • 必要なセキュリティ対策へ速やかに反映できる体制が整っているか

(4)通信情報を利用したサイバー攻撃の分析が可能になる

巧妙化・高度化するサイバー攻撃への対処に活用するため、一定の条件のもとで通信情報を利用する制度が導入されます。

サイバー対処能力強化法では、当事者協定にもとづいて通信情報を取得する仕組みに加え、一定の場合には同意によらず通信情報を取得する措置も設けられました。取得した通信情報からサイバー攻撃に関係する情報を選別し、整理・分析したうえで被害防止などに活用します。

通信情報には通信の秘密に関わる情報が含まれるため、無制限に利用されるわけではありません。利用範囲や情報の取り扱いに関するルールが設けられ、サイバー通信情報監理委員会による監理も行なわれます。

分析によって得られた情報は、サイバー攻撃への対処や関係事業者への情報提供などに活用されます。企業側では、提供された脅威情報などを自社のセキュリティ対策へ反映できるよう、情報を受け取る担当者や対応手順を整理しておくとよいでしょう。

通信情報の利用に関して、企業側では以下の点を確認しておきます。

  • 通信情報の利用制度が自社にどのように関係するかを確認する
  • 政府から提供される分析情報などの確認担当者を決める
  • 得られた情報を自社のシステムや通信ログと照合できる体制を整える
  • 脅威が確認された際の対応手順や社内連携の流れを整理する

サイバー対処能力強化法の対象・影響がある企業

サイバー対処能力強化法で、届出や報告などの義務を直接負うのは、一定の要件を満たす「特別社会基盤事業者」です。一方、直接の対象ではない企業でも、特別社会基盤事業者との取引を通じて、セキュリティ対策や情報共有などを求められる場合があります。

まずは、直接の対象となる企業と、取引関係を通じて影響を受ける企業について確認しましょう。

特別社会基盤事業者が対象

サイバー対処能力強化法の主な対象は「特別社会基盤事業者」です。特別社会基盤事業者とは、国民生活や経済活動の基盤となる役務を提供する事業者のうち、一定の要件に該当する事業者を指します。

具体的には、経済安全保障推進法にもとづく「特定社会基盤事業者」のうち、特定重要電子計算機を使用する事業者が該当します。対象となる15分野は、以下のとおりです。

1.電気

2.ガス

3.石油

4.水道

5.鉄道

6.貨物自動車運送

7.外航貨物

8.航空

9.空港

10.電気通信

11.放送

12.郵便

13.金融

14.クレジットカード

15.港湾

なお、令和8年6月17日には特定社会基盤事業に医療分野を追加する改正法が公布されており、公布日から起算して1年6月を超えない範囲内において政令で定める日から施行されます。今後、対象分野が広がる点にも留意しましょう。

なお、「特別社会基盤事業者」と、サイバーセキュリティ基本法における「重要社会基盤事業者(重要インフラ)」は別の概念です。名称や対象分野が似ているため、混同しないよう注意しましょう。

特別社会基盤事業者が法律の対象となる理由は、電気やガス、水道、通信、金融、交通など、国民生活や経済活動を支えるサービスを提供しているためです。サイバー攻撃によってサービスが停止した場合、被害が一つの企業だけにとどまらず、利用者や取引先を含む社会全体へ広がるおそれがあります。

社会への影響の大きさを踏まえ、一定の要件を満たす事業者を特別社会基盤事業者として対象とし、特定重要電子計算機の届出や特定侵害事象等の報告などの仕組みが設けられているのです。

対象事業者の取引先・ITベンダーにも影響する可能性がある

サイバー対処能力強化法の直接の対象は、一定の要件を満たす特別社会基盤事業者であり、多くの企業は届出や報告などの法的義務を直接負いません。ただし、対象事業者と取引がある企業には、間接的な影響が及ぶ場合があります。

たとえば、クラウドサービス事業者やシステムの開発・運用事業者、保守事業者などは、取引先からセキュリティ対策の強化やインシデント発生時の情報共有を求められることが考えられるでしょう。

なお、経済安全保障推進法の基幹インフラ制度では、基幹インフラ事業者から委託先への委託だけでなく、委託先から別の事業者への再委託についても届出事項すべての提出が必要とされています。自社が二次請け以降の立場であっても、情報提供を求められる可能性がある点には注意が必要です。

これらはサイバー対処能力強化法によって一律に義務付けられるものではありませんが、取引関係などを通じて、以下のような対応を求められる可能性があります。

  • セキュリティチェックシートへの回答
  • インシデント発生時の連絡体制の整備
  • 委託先・再委託先の管理体制の整備・説明
  • アクセス権限やアカウントの管理状況の説明
  • ログ取得や証跡管理の体制整備
  • SCS評価制度への対応状況の確認・説明

SCS評価制度は、委託元が委託先に求めるセキュリティ水準を★の段階で提示できるようにする任意の制度です。2026年3月に制度構築方針が公表された段階で、★3・★4は2026年度末頃の申請受付開始を目指すとされています。現時点で申請・取得できる制度ではないため、今後の動向を確認しておきましょう。

直接の法的義務がない企業でも、取引先からセキュリティ管理状況の確認を受けた際に対応できるよう、自社のシステムや情報資産、アカウントの管理状況を整理しておく必要があるでしょう。

サイバー対処能力強化法の施行スケジュール

サイバー対処能力強化法とサイバー対処能力強化法整備法は、2025年5月16日に成立し、同年5月23日に公布されました。両法は規定ごとに施行時期が異なり、段階的に施行されます。

主な施行スケジュールは、以下のとおりです。

時期

主な動き

2025年5月16日

サイバー対処能力強化法と同整備法が成立

2025年5月23日

サイバー対処能力強化法と同整備法が公布

2025年7月1日

基本方針の策定を可能にする規定、内閣サイバー官の設置、サイバーセキュリティ戦略本部の改組に関する規定が施行

2025年7月1日

関係政令によるNISCの改組に伴い、国家サイバー統括室が発足

2025年12月23日

「重要電子計算機に対する特定不正行為による被害の防止のための基本的な方針」が閣議決定

2026年10月1日

サイバー対処能力強化法の主要な規定が施行

2025年7月1日には、基本方針の策定を可能にする規定に加え、内閣サイバー官の設置やサイバーセキュリティ戦略本部の改組に関する規定が施行されました。

同日、内閣官房組織令の改正により、NISC(内閣サイバーセキュリティセンター)が改組され、国家サイバー統括室が発足しています。なお、国家サイバー統括室はサイバー対処能力強化法によって直接設置された組織ではありません。

さらに、「重要電子計算機に対する不正な行為による被害の防止に関する法律の施行期日を定める政令」により、サイバー対処能力強化法の主要な規定の施行日は2026年10月1日と定められました。ただし、すべての規定が同日に一斉施行されるわけではないため、規定ごとの施行時期を確認する必要があるでしょう。

サイバー対処能力強化法の罰則

サイバー対処能力強化法では、特別社会基盤事業者による報告義務等への違反だけでなく、行政職員や協議会構成員等による秘密の不正利用・漏えい、通信情報の不正利用などにも罰則が設けられています。

主な違反行為と罰則は、以下のとおりです。

主な違反行為

罰則

特定侵害事象等を報告せず、是正命令にも従わない

200万円以下の罰金

報告等に関連して求められた資料の提出等に対応しない

30万円以下の罰金

行政職員や協議会構成員等が職務上知り得た秘密を不正に利用・漏えいする

2年以下の拘禁刑または100万円以下の罰金

通信情報を取り扱う行政職員等が、通信情報をデータベースとして不正に提供する

4年以下の拘禁刑または200万円以下の罰金

通信情報を取り扱う行政職員等が、上記以外の方法で通信情報を不正に利用・漏えいする

3年以下の拘禁刑または100万円以下の罰金

行政機関の管理を侵害して通信情報を取得する

3年以下の拘禁刑または150万円以下の罰金

企業側でとくに確認しておきたいのが、特定侵害事象等の報告に関する罰則です。報告しなかっただけで、直ちに200万円以下の罰金が科されるわけではありません。報告を行なわず、是正命令にも従わなかった場合が対象となります。

また前述のとおり、協議会は同意を得た者を構成員として加える仕組みであり、参加そのものは任意です。一方、構成員になると罰則を伴う守秘義務が課されるため、共有された情報を適切に取り扱う必要があります。

通信情報についても、サイバー攻撃への対処を目的として利用される一方、不正利用や漏えいを防ぐために罰則が定められました。サイバー対処能力強化法では、対象事業者に義務を課すだけでなく、政府側や協議会構成員等による情報の取り扱いについても規律を設けています。

企業が進めたいサイバー対処能力強化法への対応

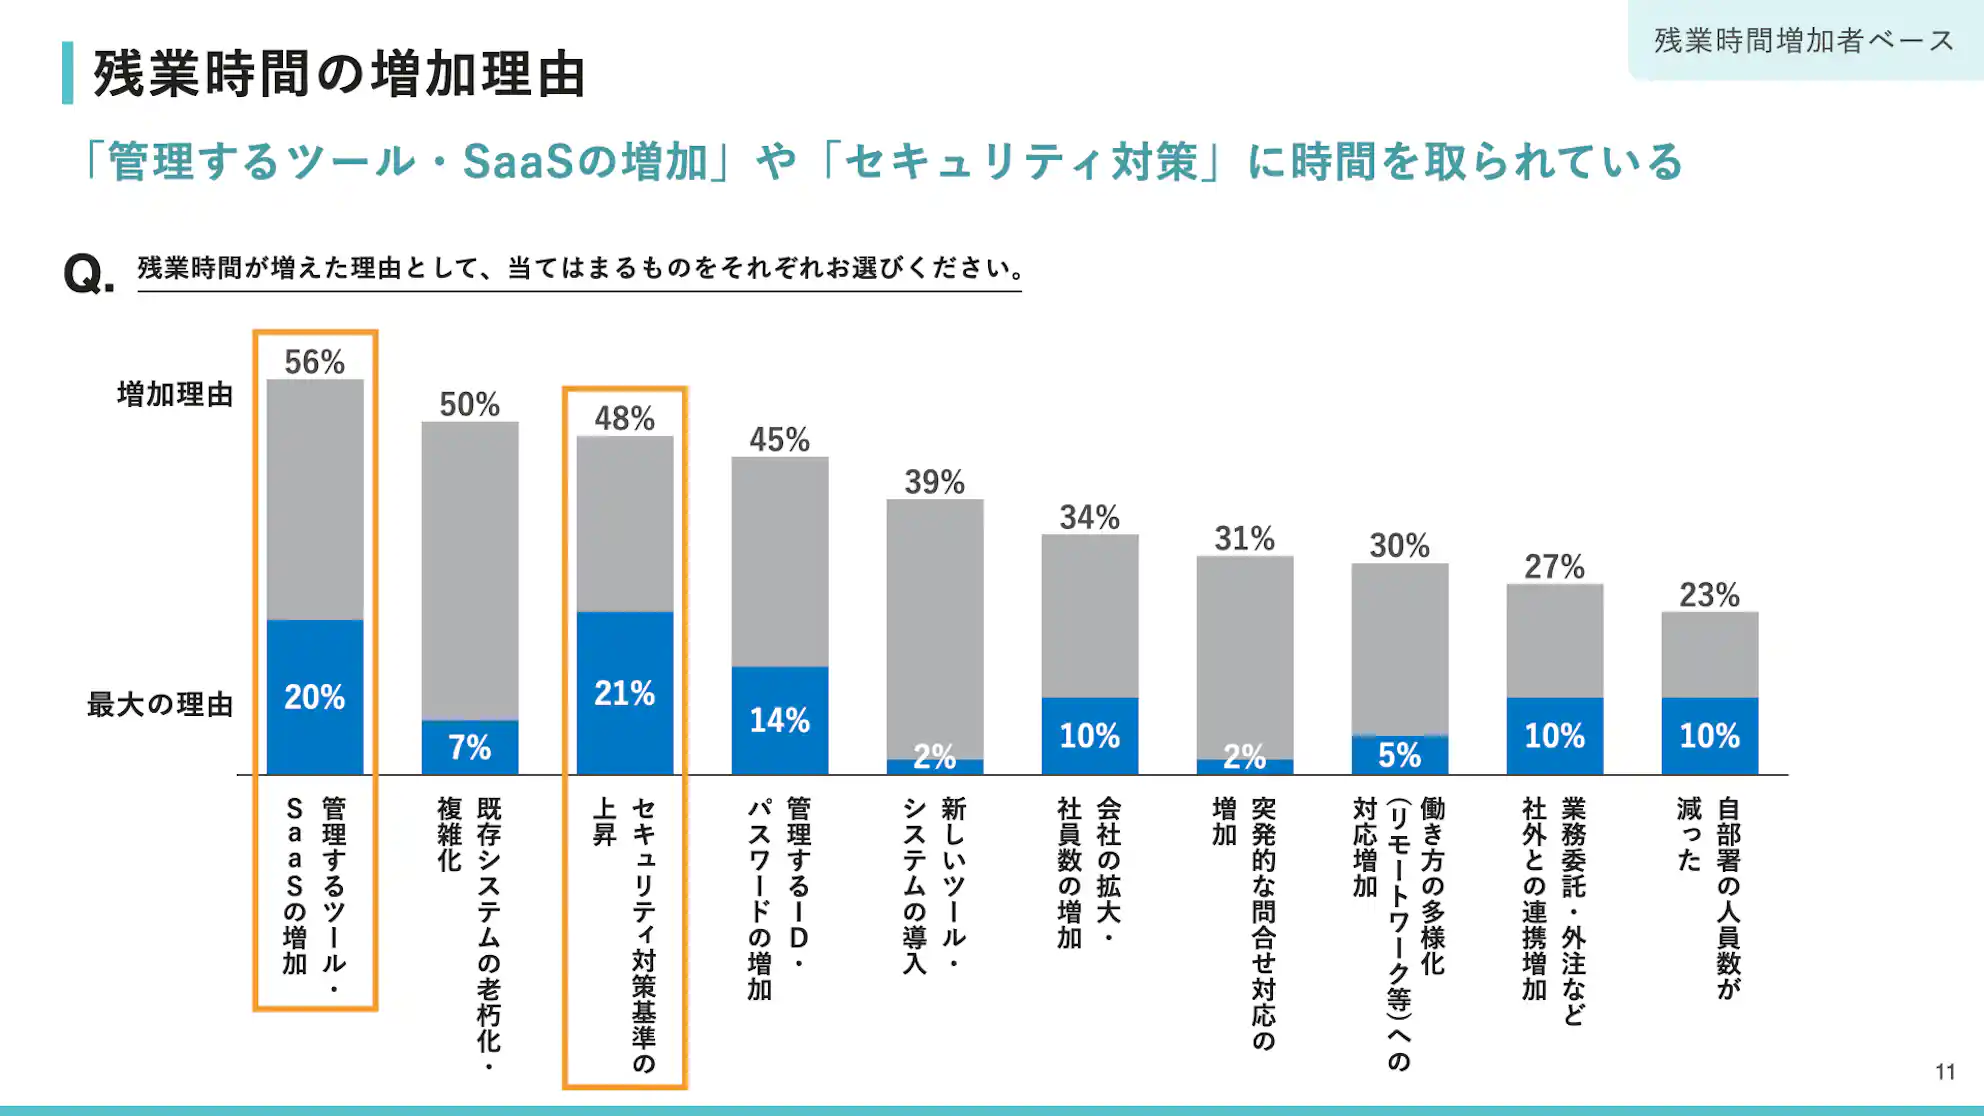
サイバー対処能力強化法への対応では、自社が法律の対象となるかを確認するとともに、日頃のセキュリティ管理体制を整えておく必要があります。SaaSやクラウドサービスの普及によって管理対象が増えるなか、情報システム部門の負担も高まっている状況です。

株式会社SmartHRの調査では、情シス決裁層が残業増加の理由として次の項目を挙げています。
  • 管理するツール・SaaSの増加:56%
  • セキュリティ対策基準の上昇:48%
  • 管理するID・パスワードの増加:45%

法制度への対応だけを切り離して考えるのではなく、システムやアカウントの管理状況も含めて、自社のセキュリティ体制を確認しておくとよいでしょう。

サイバー対処能力強化法への対応を進めるうえで、企業が確認・準備しておきたいポイントは、以下の5つです。

(1)自社が対象事業者か確認する
(2)入退社・異動に伴うアカウント管理を見直す
(3)重要なシステムや情報資産を把握する
(4)インシデント発生時の対応体制・フローを整備する
(5)政府が公表する最新情報を確認する

出典:株式会社SmartHR「情報システム部門決裁層の意識・実態調査レポート(2024年)」

自社のIT管理体制を見直す際は、IT統制の考え方も参考になります。詳しくは以下の記事をご覧ください。 

(1)自社が対象事業者か確認する

サイバー対処能力強化法では、すべての企業が同じ義務を負うわけではありません。特別社会基盤事業者に該当する事業者には、特定重要電子計算機の届出や特定侵害事象等の報告などの義務が課されます。

特定社会基盤事業者は、国が一定の基準のもとで事業と事業者を指定する仕組みです。自社の判断だけで該当・非該当が決まるものではないため、まずは自社の業種が特定社会基盤事業に含まれるかを確認し、指定の有無を所管省庁の情報とあわせて把握しましょう。

対象となる場合は、届出や報告に対応する担当部署や社内フローまで整理しておく必要があります。

また、自社が直接の対象ではなくても、グループ会社や取引先、委託先との関係によって対応を求められる場合があります。契約関係やシステムの接続状況なども含め、自社にどのような影響が及ぶのかを確認しておくとよいでしょう。

(2)入退社・異動に伴うアカウント管理を見直す

サイバーセキュリティ対策を進めるうえでは、従業員の入退社や異動に伴うアカウント管理も欠かせません。入社時のアカウント発行、異動時のアクセス権限変更、退職時のアカウント削除など、一連の手順を整理しておきましょう。

とくに注意したいのが、退職者のアカウントや異動前のアクセス権限が残るケースです。業務上必要のないアカウントや権限を放置すると、不正アクセスや情報漏えいにつながるリスクが高まります。そのため、人事情報と各システムのアカウント情報を照合し、従業員の在籍状況や所属、役職と実際のアクセス権限に不整合がないか確認できる状態を整える必要があるでしょう。

また、アカウントの発行・変更・削除を担当者の手作業だけに依存すると、対応漏れや遅れが生じるおそれがあります。入退社や異動などの人事イベントを起点として、必要な対応を漏れなく実施できる運用方法を検討することも有効です。

(3)重要なシステムや情報資産を把握する

サイバー攻撃への備えを進めるには、自社で利用しているSaaSやクラウドサービス、サーバー、端末などの情報資産を整理する必要があります。特別社会基盤事業者の場合は、特定重要電子計算機に該当するシステムを把握するうえでも情報資産の棚卸しが欠かせないでしょう。

SaaSについては、導入しているサービス名だけではなく、利用者や管理者権限、取り扱っている情報まで確認します。誰がどのシステムにアクセスできるのかを可視化し、入退社や異動によって不要になったアカウントや過剰なアクセス権限が残っていないかを点検しましょう。

人事情報とアカウント情報を照合できる環境を整えると、従業員の在籍状況や所属と実際のアクセス権限との不整合を把握しやすくなります。株式会社SmartHRの「SmartHR情シスレポート(2025年版)」でも、「人事と情シス部門の連携」を重要と感じる企業は計76%にのぼりました。

入退社や異動による従業員情報の変更をアカウントの発行・削除やアクセス権限の変更へ適切に反映するには、人事部門と情シス部門が連携して情報を管理する必要があります。また、情シスが把握していないSaaSや従業員が個別に契約・利用しているサービスがないかを確認し、シャドーITの把握にもつなげましょう。

情報資産は一度整理して終わりではありません。SaaSの追加・廃止や組織変更などを反映するため、定期的に棚卸しを行ない、最新の状態を維持することが求められます。

認証やシャドーITへの対策については、以下の記事も参考にしてください。

(4)インシデント発生時の対応体制・フローを整備する

サイバー攻撃を完全に防ぐことは難しいため、予防策だけでなく、インシデント発生後に速やかに動ける体制も整えておく必要があります。とくに特別社会基盤事業者には特定侵害事象等の報告が求められるため、発生してから対応方法を検討するのでは迅速な報告が難しくなるでしょう。

インシデント発生時の報告フローを定め、情報収集や初動対応、社内外への報告を担う責任者を明確にします。また、情報システム部門やセキュリティ部門だけではなく、法務、経営企画、経営層などとの連携方法もあらかじめ整理しておきましょう。

対応手順を文書化するだけでなく、関係者が実際に動けるかを確認することが重要です。定期的な訓練や連絡先の更新などを行ない、インシデントを把握した際に必要な情報を速やかに集約・報告できる体制を維持することがポイントです。

社内ルールの整備や不正アクセスへの対策を検討する際は、以下の記事もあわせて確認してみてください。

(5)政府が公表する最新情報を確認する

サイバー対処能力強化法の主要な規定は、2026年10月1日に施行されることが政令で定められています。また、制度の具体的な運用に関する政令・省令や基本方針なども公表済みです。

制度の施行・運用に関する情報は、内閣官房国家サイバー統括室や内閣府などから公表されています。自社に関係する情報を継続的に確認し、届出や報告などの実務に反映させましょう。

新たな情報や運用上の取り扱いが公表された場合には、必要に応じて社内ルールや対応フローを見直します。情報システム部門だけで確認を終わらせず、法務や経営企画などの関係部署にも共有できる流れを整えておくとよいでしょう。

サイバー対処能力強化法に関するよくある質問

サイバー対処能力強化法については、対象企業の範囲や報告義務、通信情報の扱いなど、実務上判断に迷いやすい点があります。

企業が確認しておきたい主な疑問について解説しますので、参考にしてください。

  • 中小企業は対象ですか?

    サイバー対処能力強化法は、企業規模だけで対象・対象外が決まる法律ではありません。特定重要電子計算機の届出や特定侵害事象等の報告などの義務は、法律上の要件を満たす「特別社会基盤事業者」に課されます。

    そのため、「中小企業だから対象外」と一律に判断せず、自社が特別社会基盤事業者に該当するかを確認する必要があるでしょう。

    ただし、国が指定するのは経済安全保障推進法上の「特定社会基盤事業者」であり、その指定を受けた事業者が特定重要電子計算機を使用する場合に「特別社会基盤事業者」に該当します。特定社会基盤事業者の指定を受けていない事業者には、届出・報告の義務は生じません。

    直接の対象事業者に該当しない場合でも、対象事業者の取引先やシステム・サービスの供給者として関係するケースがあります。クラウドサービスやシステムの提供、保守などを担う企業では、セキュリティ対策の強化やインシデント発生時の情報共有を求められる場合もあるため、取引関係を含めて影響を確認しておきましょう。

  • 能動的サイバー防御法とは違う法律ですか?

    「能動的サイバー防御法」という名称の法律が制定されたわけではありません。能動的サイバー防御の実現に向けて成立した法律が、「サイバー対処能力強化法」と「サイバー対処能力強化法整備法」です。

    サイバー対処能力強化法では、主に官民連携の強化や通信情報の利用に関する制度が整備されています。一方、同整備法では、アクセス・無害化措置を実施するために必要な関係法律の改正などが行なわれました。

    「能動的サイバー防御」は法律名ではなく、サイバー攻撃への対応力を高めるために政府が進めるサイバー安全保障上の取り組み・考え方を指します。

  • インシデントはどこまで報告する必要がありますか?

    特別社会基盤事業者は、特定重要電子計算機について「特定侵害事象」が発生した場合だけでなく、原因となり得る一定の事象を認知した場合にも報告が求められます。

    特定侵害事象には、マルウェアや不正アクセス、サイバーセキュリティを害することによる業務妨害などによって、特定重要電子計算機のサイバーセキュリティが害される事象が含まれます。また、一定の場合には、実際の被害が確認される前でも、不正アクセスの痕跡やマルウェアの受信などが報告対象となるでしょう。

    被害の確定後にはじめて報告する仕組みではないため、報告対象となる事象を社内で共有し、認知した際に速やかに判断できる体制を整えておく必要があります。なお、報告対象となる事象の具体的な範囲や報告の方法は、同法にもとづく命令で定められています。実務で判断する際は原典を確認しましょう。

  • 通信の秘密は守られますか?

    サイバー対処能力強化法では、通信情報を利用する際に「通信の秘密」やプライバシーへ十分に配慮することが求められています。通信情報を無制限に利用する制度ではありません。

    同法では、法の適用に当たって目的達成に必要な最小限度において厳格に権限を行使するものとし、通信の秘密その他日本国憲法の保障する国民の権利と自由を不当に制限することがあってはならない旨が定められています。

    通信情報については、一定の条件のもとで自動的に選別するなど、取り扱う情報を限定する仕組みが設けられています。加えて、通信情報を取り扱う機関には安全管理措置が求められ、職員による不正利用や漏えいには罰則も定められました。

    通信情報の利用範囲や取り扱い方法には複数の規律が設けられているため、制度の詳細は政府が公表する資料で確認すると理解しやすいでしょう。

  • サイバー対処能力強化法の基本方針やガイドラインはどこで確認できますか?

    サイバー対処能力強化法に関する基本方針や政令・省令、ガイドラインなどは、内閣官房国家サイバー統括室や内閣府などから公表されています。制度の詳細や運用方法を確認する際は、以下のサイトで最新の公表資料を参照しましょう。

    また、法律の条文はe-Gov法令検索で確認できます。法律本文に加え、政令・省令や関連法令も掲載されるため、具体的な根拠を確認したい場合に役立ちます。

    制度の内容をより理解しやすくするには、法令だけでなく、国家サイバー統括室などが公開する解説資料もあわせて確認するとよいでしょう。対象事業者は、制度改正や新たな指針が公表された場合にも対応できるよう、継続的に情報を確認する必要があります。

セキュリティ対応の第一歩は情報資産とアカウントの可視化から

サイバー対処能力強化法への備えでは、重要なシステムや情報資産だけでなく、誰がどのシステムを利用できるのかまで把握しておくことが欠かせません。管理対象や利用者が見えない状態では、インシデントが発生した際の影響範囲の特定や、適切なアクセス権限の管理が難しくなります。

とくに、利用するSaaSが増えるほど、従業員ごとのアカウントやアクセス権限を継続的に把握する負担も大きくなるでしょう。入退社や異動の際にアカウントの削除・変更が漏れれば、不要なアクセス権限が残り、セキュリティリスクにつながるおそれがあります。

『SmartHR』では、従業員情報をもとに、SaaSのアカウント情報を可視化し、誰がどのサービスを利用しているのかを把握しやすくできます。人事情報とアカウント情報を紐づけて管理することで、退職者のアカウントが残っていないか、異動後も不要な権限が付与されていないかといった確認にも役立つでしょう。

さらに、入退社や異動などの人事情報の変更にあわせてアカウント管理を行なうことで、人事部門と情シス部門の連携を進めやすくなります。担当者による個別確認や手作業に頼りすぎず、継続的に管理できる体制づくりにつなげられる点もメリットです。

SaaSアカウントの可視化や管理統制、入退社や異動に伴うアカウント管理を効率化したい方は以下の記事もあわせてご覧ください。

SaaSアカウントの可視化から始める管理統制

お役立ち資料

SaaSアカウントの可視化から始める管理統制

SaaS利用の増加により複雑化するアカウント管理について、可視化できていないことで起こるセキュリティリスクや管理統制の不備、不要コストを整理。表計算ソフト中心の管理から、仕組みによる可視化へ見直すポイントを紹介します。

この資料でこんなことが分かります

  • SaaSアカウント管理の市況変化
  • 管理されないアカウントの発生要因
  • 台帳管理で起こりやすい限界
  • 可視化で下げられる管理リスク
  • SmartHRのID管理でできること
今すぐダウンロード
アカウント管理もSmartHRで完結へ

お役立ち資料

アカウント管理もSmartHRで完結へ

部門ごとに増えたSaaSが引き起こす統制コストや運用分断の課題を整理し、人事DBを起点にバックオフィス運用を「寄せて」一本化する考え方を解説。SmartHRのID管理機能による、属人化を防ぐアカウント管理の全体像を紹介します。

この資料でこんなことが分かります

  • SaaS増加で生まれる統制コストの正体
  • 人事マスタと運用が分断する構造的課題
  • 既存基盤を活かした整理の考え方
  • 人事DB起点でアカウント管理を一本化
  • SmartHRで実現する統制あるID管理
今すぐダウンロード

サイバー対処能力強化法を踏まえてセキュリティ対策を進めよう

サイバー対処能力強化法は、官民連携や通信情報の利用などを通じて、日本のサイバー攻撃への対処能力を強化するための法律です。特定重要電子計算機の届出や特定侵害事象等の報告など、直接的な義務を負うのは主に特別社会基盤事業者ですが、対象事業者の取引先や委託先、ITベンダーなどにも影響が及ぶ可能性があります。

まずは、自社が法律の対象となるかを確認し、利用しているシステムやSaaSなどの情報資産、アカウントやアクセス権限の管理状況を整理しておきましょう。あわせて、インシデント発生時の報告・連携体制を整え、政府が公表する最新情報を継続的に確認することも必要です。

サイバーセキュリティへの対応は、法施行に向けた一時的な準備ではありません。入退社や異動、SaaSの追加・廃止などに応じて管理状況を見直し、継続的にセキュリティ体制を整えていきましょう。

成田 大輝の写真
監修者

成田 大輝

事業会社の情シスとして入社し、社内システム開発のPJや約40事業所のヘルプデスク、ITインフラ整備、情報セキュリティ対策を担当。現在は、株式会社ウェヌシスを立ち上げ、代表取締役として情シス向けの研修事業やコンサルティング事業、BPO事業を展開している。

SmartHR コラム編集部の写真
執筆者

SmartHR コラム編集部

SmartHRコラムはお客さまの課題解決をサポートするメディアです。機能解説やイベントレポートなどの情報をお届けします。

すぐにわかるSmartHR情シス機能紹介2点セット

この資料でこんなことが分かります

  • 情シス業務が逼迫する背景

  • 人事情報分散が招く非効率

  • 人事情報ハブの基本的な考え方

  • ID管理で効率化できる業務

すぐにわかるSmartHR情シス機能紹介2点セット

フォームの入力欄が表示されない方は SmartHRお問い合わせフォーム新規タブまたはウィンドウで開く よりお問い合わせください。