中西:これはSmartHRの中でもかつてはよくあった誤解です。棚卸しのタイミングというのは年4回とか半年に1回ぐらいに来るものですので、その時に退職者のアカウントを削除するということだと、退職が発生してから結構時間が経ってしまっているということが起きてしまいます。
正しくは「適時に退職者のアカウントを削除していて、それを確認していく。万が一漏れがあったら対応する」というのが棚卸しです。
公開日:2026/10/01

従業員の入社や異動、退職のシーズン。関連業務をご担当されている皆さまは、各種手続きやオンボーディングに追われ、日々忙しく過ごされていることでしょう。
しかし、入社や異動、退職といった人事イベントは、単なる「手続き」ではありません。情報セキュリティの観点から見ると、企業が保有する情報資産を守るための重要な「ライフサイクル」なのです。
本記事では、SmartHRが開催したウェビナー「入退社異動シーズンに理解しておきたい情報セキュリティ管理規程サンプル解説」の模様をお届けします。
登壇者は、SmartHR 情報セキュリティ部 部長であり、管理規程サンプルを監修した中西と、コーポレートエンジニアリング本部 IT企画ユニットでチーフを務める小石です。
情報セキュリティの専門家と、情報システム(以下、情シス)の実務を担うプロフェッショナルが入退社・移動シーズンに直面しがちな「セキュリティ対策の課題」について、現場のリアルな声も交えながら徹底解説しました。
人事部門と情シス部門がどのように連携し、従業員が前向きに働ける安心・安全な環境を作っていくべきなのか。具体的な解決策とともに紐解いていきます。

羽田 千奈津
株式会社SmartHR ブランディング統括本部 ニュービジネスマーケティング部

中西 瀬留
株式会社SmartHR セキュリティ・リスクマネジメント統括本部 情報セキュリティ部 部長

小石 龍馬
株式会社SmartHR コーポレートエンジニアリング本部 IT企画ユニット Chief
※本記事は、2026年3月に開催されたウェビナー「入退社異動シーズンに理解しておきたい情報セキュリティ管理規程サンプル解説」の内容をもとに再構成したものです。記載されている内容や登壇者の肩書きは、開催当時の情報となります。
ウェビナーの冒頭では、今回のテーマのベースとなる「情報セキュリティ管理規程サンプル」の概念と、その重要性について解説されました。
情報セキュリティ管理規程サンプルは、従業員一人ひとりが適切なセキュリティ対策を実践できるようにするための指針であり、社内のセキュリティ体制を整備強化していくうえで整えておきたい基本的な文書の1つです。単なる原則の宣言ではなく、各管理施策をどのように実装運用していくかを具体的に示す方式を採用しているのが特徴です。
中西は、情報セキュリティの国際規格であるISO 27001について、以下のように語ります。
ISO 27001とは、企業や組織が持っている情報について『機密性、完全性、可用性』を担保していくための仕組みをまとめた国際規格です。大企業向けでハードルが高いと思われがちですが、実は組織の規模や業種に関わらず、一人でやっている会社でも活用できるように設計されています。
しかし、国際規格のままではやや抽象的で分かりにくい部分があるという課題がありました。そこでSmartHRが公開したのが、より実務に即した「情報セキュリティ管理規程サンプル」です。
今回の規程サンプルでは、規格の附属書Aの内容をそのまま引き写すのではなく、『誰が、いつ、何をするのか』という必要最小限のプロセスの骨子をあらかじめ条文に組み込んでいます。いわゆる実践型の規程です。これによって、具体的に何をすればいいのかというプロセスがしっかりわかり、責任と権限が明確になります。
小石も情シス実務の視点から、このサンプルを各社でカスタマイズすることの重要性を強調しました。
会社によって業種も違えば、取り扱っている情報の種類や機密レベルも規模も異なります。このサンプルをそのまま使うのではなく、各社の状況に合わせてカスタマイズして活用していただきたいです。

情報セキュリティにおける「管理」とは、具体的なリスクへのセキュリティ対策を打つことを指します。中西は、従業員のライフサイクルをプロジェクトマネジメントに例えて説明しました。


従業員の入社、異動、退職というイベントにおいて、情報セキュリティの管理はどう考えると良いのでしょうか?
従業員の入社を「始まり」、退職を「終わり」と考えると、これもひとつのライフサイクルと捉えられます。従業員がどんな部署でどんな役職に就くのかという属性に合わせて必要な情報やシステムに対して権限を与え、適切なタイミングで変更や削除していく仕組みを回すことが重要になってきます。
ここからは、そのライフサイクルに沿って「入社」「異動」「退職」それぞれのタイミングで起こりうる課題と、解決のポイントを見ていきましょう。
入社時は、従業員が業務を始めるための準備が集中するタイミングです。ここで最も重要な概念として紹介されたのが「最小権限の原則」です。
情報セキュリティの大原則として、『知る必要性』と『最小権限の原則』があります。従業員それぞれの業務や役職によって必要な情報は違うため、業務に必要な最小限の情報だけを提供し、アクセス権限も最小にしていく。そして、人単位でアカウントを発行していくことが不可欠です。
しかし、これを現場で完璧に運用するのは至難の業です。小石は、複数のシステムを利用する現代の環境ならではの悩みを語ります。


最小権限の原則を前提にすると、それぞれのアカウントを一つずつ作る必要があります。複数のシステムを運用している場合、それぞれのサービスごとにも業務上必要な情報が出てくるため、システムごとにアカウントと適切な権限を紐づけなければなりません。従業員の属性とシステムの数、権限の種類が掛け合わさることで、管理は非常に煩雑になります。
また、入社手続きにおいては部門間連携のハードルも存在します。
内定承諾から入社までの間に「どの部門のどの職種で入社するか」という情報を人事から情シスへ適切に連携する必要があります。連携が不十分だと、入社時にアカウントがない、必要な権限が付与されていないといったトラブルが起こり得ます。


入社時に発行したいアカウントがまとまっておらず、パラパラと追加申請が起こることも多いのではないでしょうか?
入社直後はオンボーディング期間なのでそれに必要な情報だけを持ち、本格稼働するタイミングでアカウントが必要になるケースや、新しいプロジェクトにアサインされたことで追加の権限が必要になることもあり得ます。
だからこそ、入社前から入社時点にかけてのフローを整理し、事前の管理体制を整えておくことが、従業員のスムーズな立ち上がり(=オンボーディング)に直結するのです。
入社や退職に比べ、社内手続きの型が決まりにくく、セキュリティ上のリスクが見落とされがちなのが「異動」のタイミングです。
異動すると所属部門や業務内容が変わるため、情報を利用する『正当な業務目的の範囲』も異動前後で変わってきます。新しい業務に必要な権限の追加はもちろんですが、不要になった権限の変更・削除もセットでやっておかなければいけません。
また、部署異動だけでなく、兼務や一時的にプロジェクトにアサインされることも異動と同じように考える必要があります。例えば、採用面接に現場部門からアサインされた場合、面接官の役割から外れたら速やかに候補者の情報へのアクセスを遮断しアクセス権を削除しなければなりません。
現場で運用を行う小石は、異動時のアカウント管理の難しさを次のように指摘します。
新しい業務で必要なアカウントがない場合は、最悪現場から「これ使えない」とアラートが上がるので忘れることはありません。しかし以前所属していた部門や、終了したプロジェクトの権限が残っていたとしても、実務上は誰も困らないのでアラートが上がらないんです。
不要なアカウントや権限が残り続けると、本来アクセスしてはいけない情報にアクセスしてしまうインシデントの入り口になりますし、クラウドサービスのユーザー数課金の場合は無駄なランニングコストがかかり続ける原因にもなります。


「今、誰がどの権限を持っているのか」を正確に把握する台帳がなければ、現場へヒアリングして回る地道な確認作業が発生してしまいます。これもまた、多くの企業が抱える業務効率化の課題と言えるでしょう。
最も大きなセキュリティリスクに直結しやすいのが退職時の対応です。
退職時のアカウント削除のタイミングについて、中西は明確な基準を示しました。
退職対応は入社や異動と比べて一番大きなセキュリティリスクに繋がりそうですが、どのようなポイントがありますか?
退職の時には速やかに識別情報やアカウントなどを変更・削除し、再利用してはならないと定めています。ここでの『速やかに』とは、書面上の退職日ではなく『最終出社日』の方に寄せるのが望ましいです。最終出社日を過ぎると業務はしないため、そこから書類上の退職日まではエアポケット的なリスクが発生しやすい時期になっています。
退職時に社内情報を持ち出されるリスクを最小限に抑えるためには、実務を離れた瞬間にアクセスを遮断する仕組みづくりが求められます。
また、前任者のアカウントを後任者がそのまま引き継いで再利用することは原則禁止だと中西は語ります。その背景を小石が補足しました。
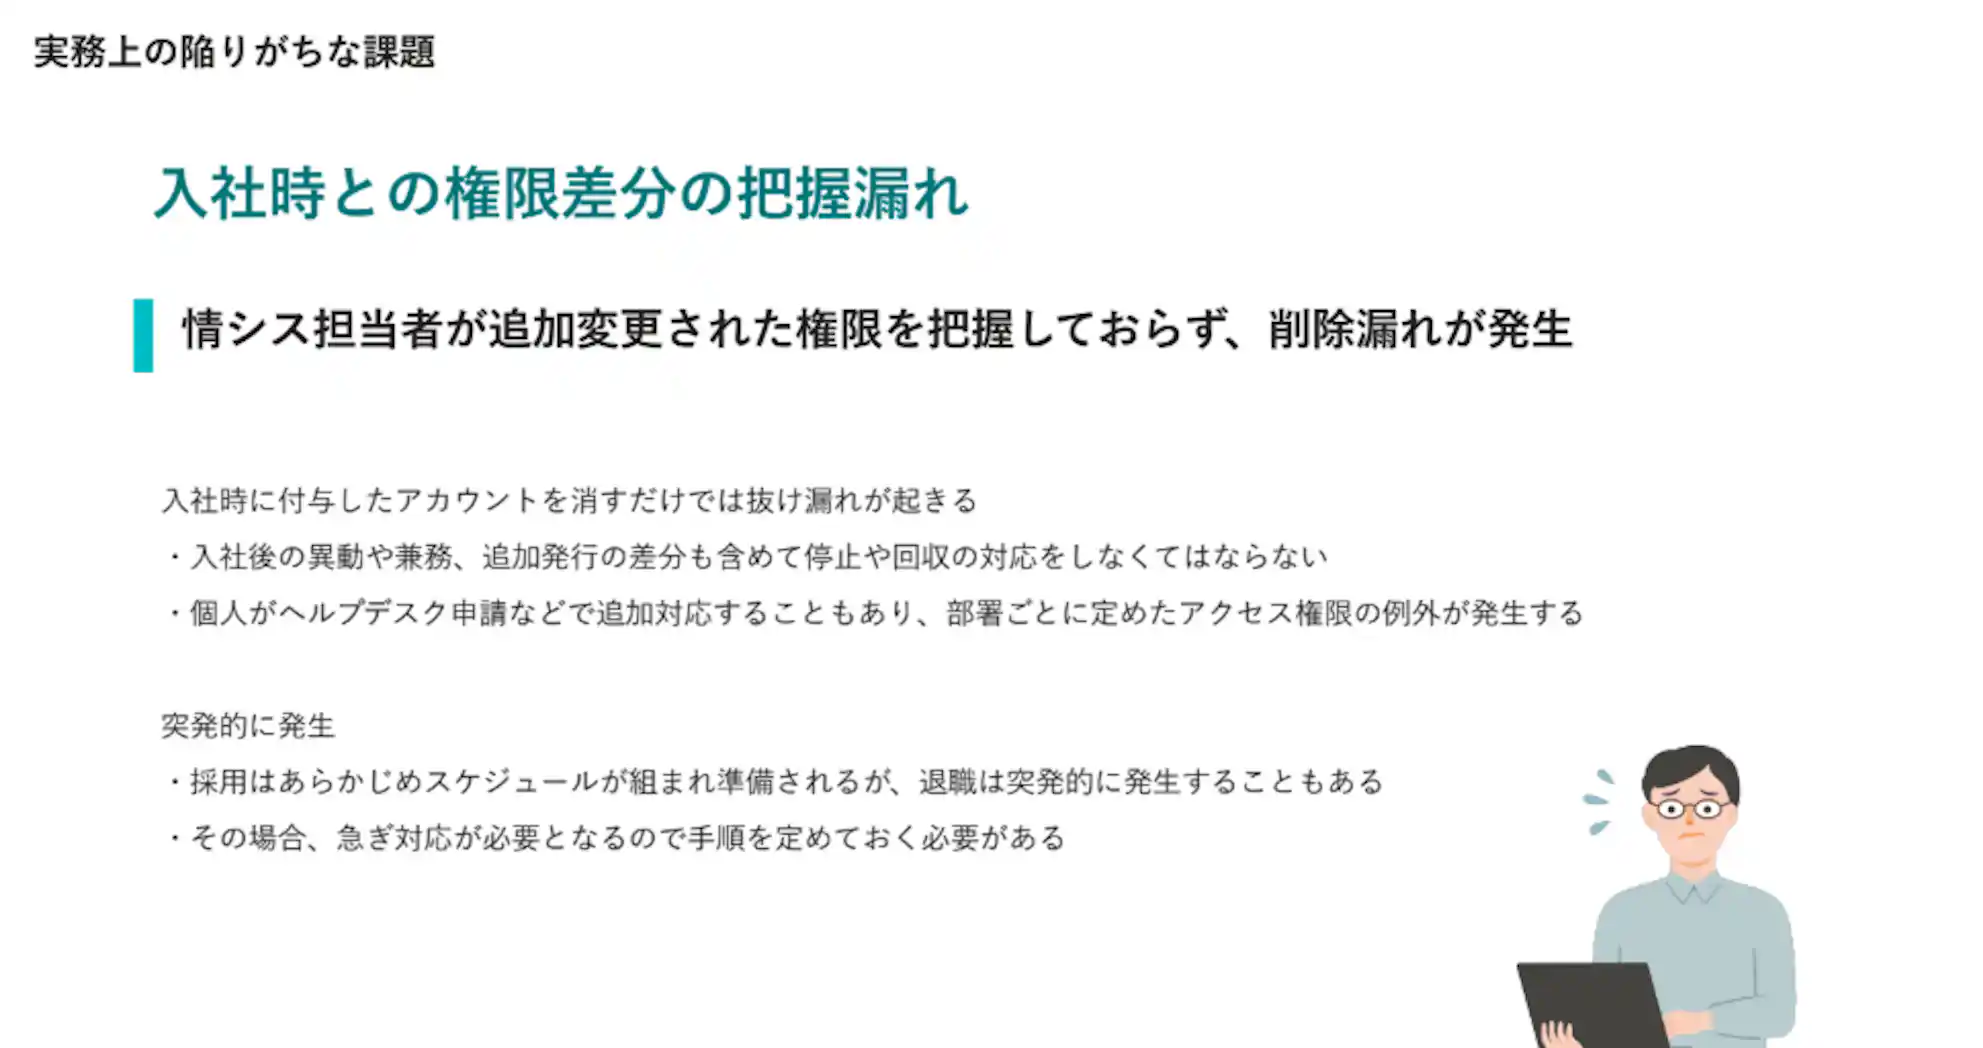

業務で使っていたアカウントだからといって、後任にそのまま引き継ぐのは問題があります。一般的なグループウェアや汎用システムでは、直接的な業務情報だけでなく、個人的な上長との面談など、特定の個人に基づく機密情報が含まれている可能性が高いからです。
退職者が発生したらアカウントは停止・削除し、業務に必要なデータだけを後任へ適切に引き継ぐことが必要です。
システムや規程で全てカバーできるのが理想ですが、現実的には人の手による確認や教育で補完すべき領域が存在します。
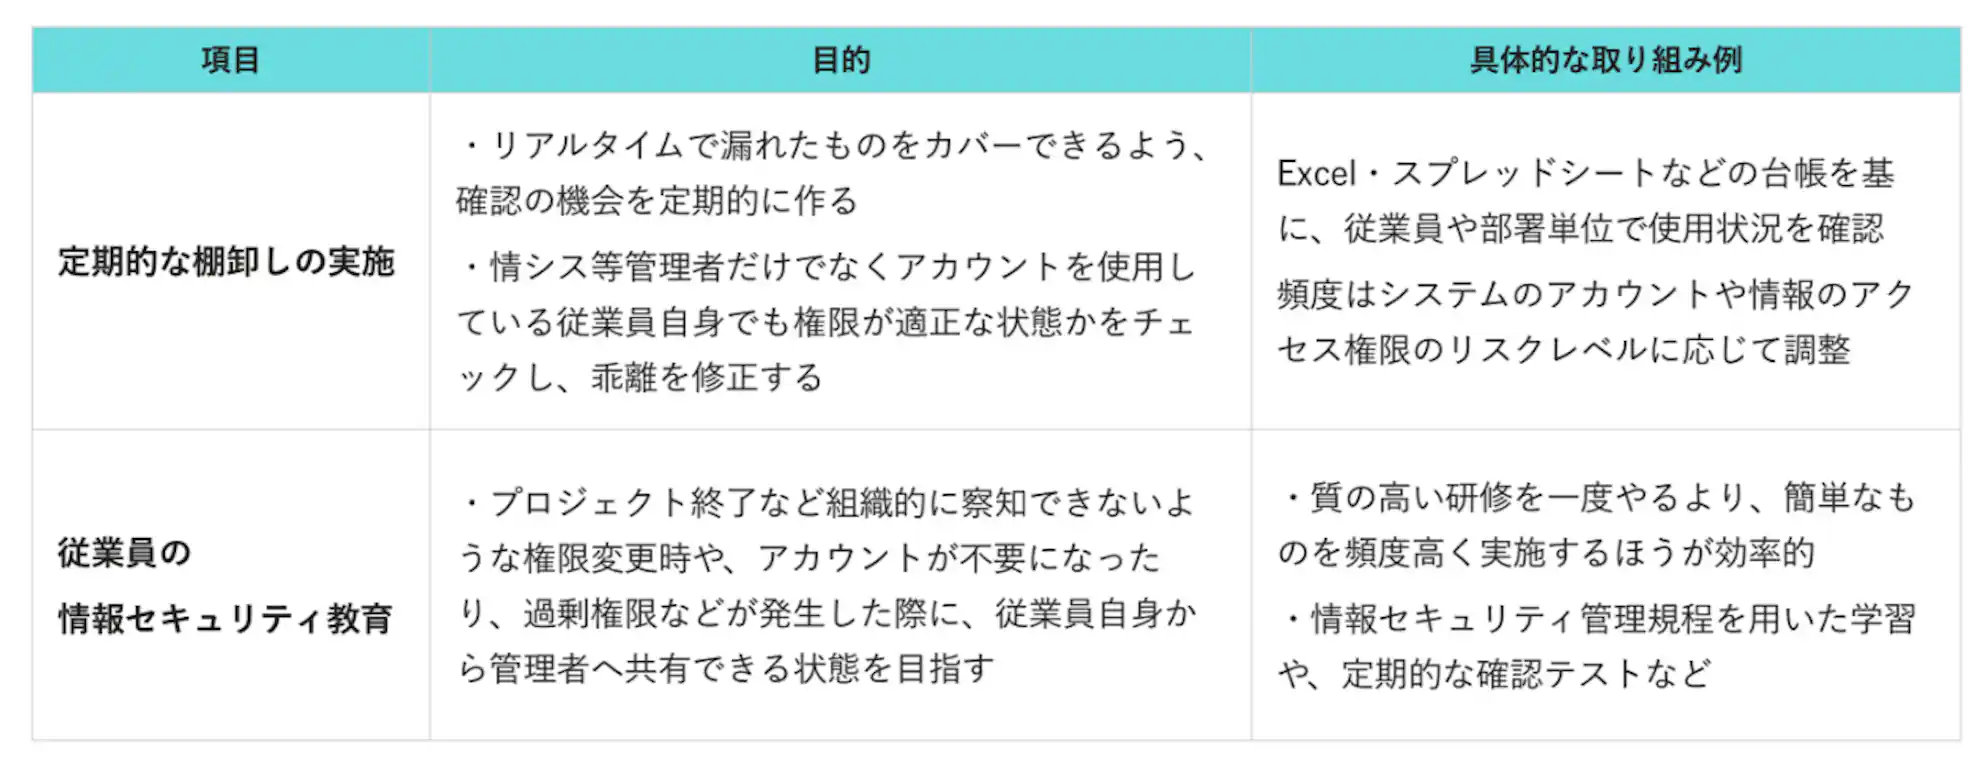

前提として、入社から異動退職までにアカウント管理がしっかりできていて、不要になったタイミングで即座に変更や停止ができていれば棚卸しはしなくていいはずですが、実態としてはそうはなりません。決められたタイミングで定期的に変更や削除が実態に伴っているかを確認して適正化するのが棚卸しです。
複数のシステムで一斉に棚卸しを実施するのは、管理者や現場にとって非常に負荷が高いものです。そのためSmartHRでは、各サービスごとに「リスクアセスメント」を実施しています。リスクが高いものは頻度を高めに、そうでないものは半年に1回などとばらつきを持たせ、実施時期も月別などでばらつかせて年間スケジュールを設定し、それに従って各部門に依頼しています。
リスクレベルはどのように判断するのでしょうか?
各サービスや情報資産ごとに一覧表があり、機密性・完全性・可用性のリスクを総合的に判断してリスク値を出し、それに基づいて頻度を決定しています。
大前提として、情報セキュリティはできる限り人の意識や努力に頼らず、システムや仕組みでカバーするのが望ましいです。しかし、一時的に権限が不要になった場合など、システム管理者が気づけない部分は従業員自身に報告してもらう必要があります。そのためにセキュリティ教育が必要です。年に1回の大きな研修よりも、短いスパンで繰り返し実施することで浸透度を高めることが重要です。
弊社(株式会社SmartHR)のeラーニングはどのように作成・運営していますか?
SmartHRでは完全に内製しています。自社のセキュリティ状況を考慮し、達成したいことにダイレクトにアプローチできるからです。ただし、セキュリティ教育の効果は限定的でもあるため、受ける側の負担も考慮しつつ、地道に回数を重ねていく必要があります。
ウェビナーの第2部では、参加者から寄せられた質問や、社内からもよく聞かれる質問に二人が回答・解説しました。特に多くの方が誤解しがちなポイントをご紹介します。
中西:これはSmartHRの中でもかつてはよくあった誤解です。棚卸しのタイミングというのは年4回とか半年に1回ぐらいに来るものですので、その時に退職者のアカウントを削除するということだと、退職が発生してから結構時間が経ってしまっているということが起きてしまいます。
正しくは「適時に退職者のアカウントを削除していて、それを確認していく。万が一漏れがあったら対応する」というのが棚卸しです。
中西:絶対的な正解があるというものではありませんが、まずは業務の実態を知っている主管部門が自己点検として棚卸しを実施し、非常に重要な情報資産を扱っているシステムの場合はリスク管理を担う部門がダブルチェックを実施していくという役割分担が良いと考えています。
中西:権限が大きい役職者であっても、実質的にシステムの管理業務をしていない人に管理権限を残したままにするのは望ましくありません。これも『最小権限の原則』の問題で、現在の業務に具体的に権限が必要かどうかで判断していくべきです。
取締役の管掌範囲なら何でもできるということにはなりません。権限を第三者に悪用されたり、ご本人のミスで思わぬ事故を起こしてしまう恐れもあります。
中西:まず管理規程の関連では、ISO 27001の2022年版の改定で新しく入ってきた11個の管理策を意識していくべきです。これらは現在のトレンドに応じて作られた重要なものですが、例えば『脅威インテリジェンス』『物理的セキュリティの監視』『ウェブフィルタリング』などは、セキュリティ担当者が頑張るだけではどうにもならず、費用や専門的な人材が必要なため準備にも時間がかかります。
そのため、細かすぎる変化に規程が追従していくようにすると規程の安定性の問題もありますので、規程とマニュアル手順書などの役割分担をしっかり意識していくことが大切です。
また、業界の最新動向としては、経産省の『サプライチェーン強化に向けたセキュリティ対策評価制度(SCS強化制度)』がだんだん形が明らかになってきています。サプライチェーンの中に入っていく可能性がある企業は当然意識していく必要があります。
異動時の権限変更忘れや、退職後の不要アカウントの放置は、セキュリティインシデントに直結する大きなリスクとなります。
ここまでの課題に対し、人事情報をもとにアカウント管理を自動で連動させていくのがSmartHRの『ID管理機能』です。


入退社手続きなどの人事イベントに連動して、作成・削除すべきアカウントが可視化されます。
さらに、SmartHRの画面上から直接各外部サービスのアカウント作成や削除を実行できます(※)。人事と情シスの連携をスムーズにし、管理工数の削減とセキュリティリスクの防止を同時に実現します。
※連携可能なサービスに限ります
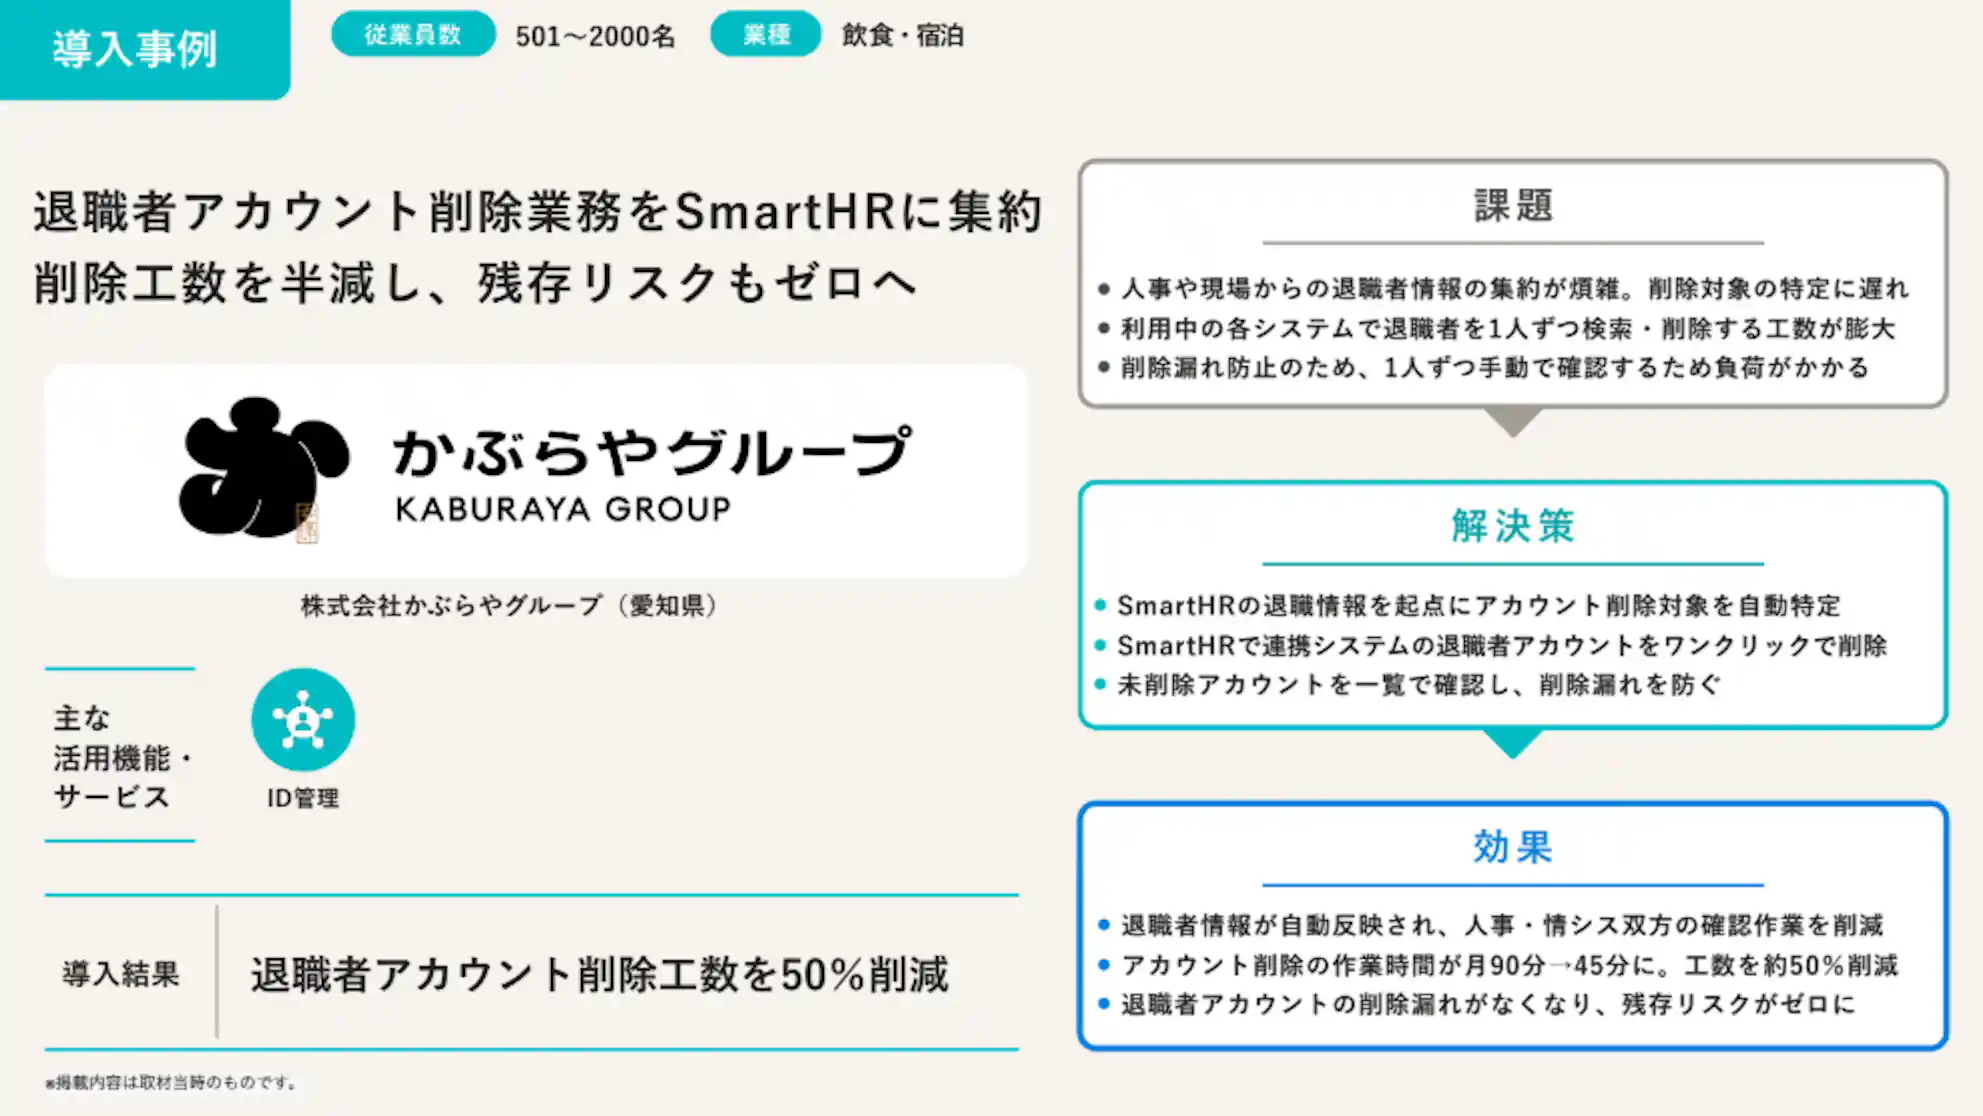

実際にID管理機能をご活用いただいている株式会社かぶらやグループでは、導入前は人事や現場からの退職者情報の集約が煩雑になっていて、削除すべきアカウントの特定に遅れが生じていらっしゃいました。また削除漏れを防止するために膨大な工数が割かれていました。
しかし導入後は、退職者アカウントを削除する業務の工数を50%削減するとともに、リスクを最小限に抑える体制を構築いただけました。手作業の削減による効率化と、正確な情報に基づくセキュアな運用が実現しています。
本ウェビナーでは、入社・異動・退職という人事のライフサイクルに伴う情報セキュリティのリスクと、その対策の難しさが浮き彫りになりました。
人事部門と情シス部門が連携して完璧なアカウント管理を行おうとしても、手作業やスプレッドシートへの入力、チャットでの個別申請に頼っていては、どうしても抜け漏れやタイムラグが発生してしまいます。
その結果、入社した従業員がすぐに業務を始められなかったり、退職者のアカウントが残り続けて情報漏えいのリスクを抱えたりと、誰も望まない事態を招きかねません。
このような根本的な課題を解決するのが、SmartHRのITソリューションです。SmartHR上で管理されている入社・異動・退職といった「人事情報」をトリガーにし、誰のアカウントをいつ作成・削除すべきかが自動で可視化されます。
さらに、SmartHRの画面上から各外部サービスのアカウント作成・削除が直接実行できるため、煩雑だった情シス部門の手作業が圧倒的にスリム化されます。残存リスクをゼロにしながら工数を大幅に削減できます。
従業員の入社日からスムーズに業務が開始でき、退職時のセキュリティリスクに怯えることもない。人事と情シスが本来のクリエイティブな業務に集中できる――。そんな前向きな働き方のビジョンを、SmartHRは強力にサポートします。
「誰が・いつ・何をするか」というプロセスをシステムで自動化し、安全で効率的な組織づくりを目指してみませんか? 情報セキュリティ体制の強化や業務効率化にご興味のある方は、ぜひアカウント発行・削除を自動化するSmartHRのITソリューションの導入をご検討ください。

SmartHR コラム編集部
SmartHRコラムはお客さまの課題解決をサポートするメディアです。機能解説やイベントレポートなどの情報をお届けします。
この資料でこんなことが分かります
SmartHRの機能概要と導入メリット
従業員とのコミュニケーションを円滑にする機能
年末調整機能の導入ポイントや他社との違い
フォームの入力欄が表示されない方は SmartHRお問い合わせフォーム よりお問い合わせください。
SmartHR導入に関するご相談、
見積もりのご依頼、
トライアルを受け付けています。